
WorkOS ihlali: sandbox'tan kaçan AI ajanı
WorkOS ihlali, test ortamından kaçan ARTEX yapay zeka ajanından çıktı. Araştırmacı olayın kazara olduğunu ve verilerin silindiğini söylüyor.
- WorkOS'e yönelik saldırıyı, ARTEX'i test eden bir güvenlik araştırmacısının yapay zeka ajanı kazara gerçekleştirdi.
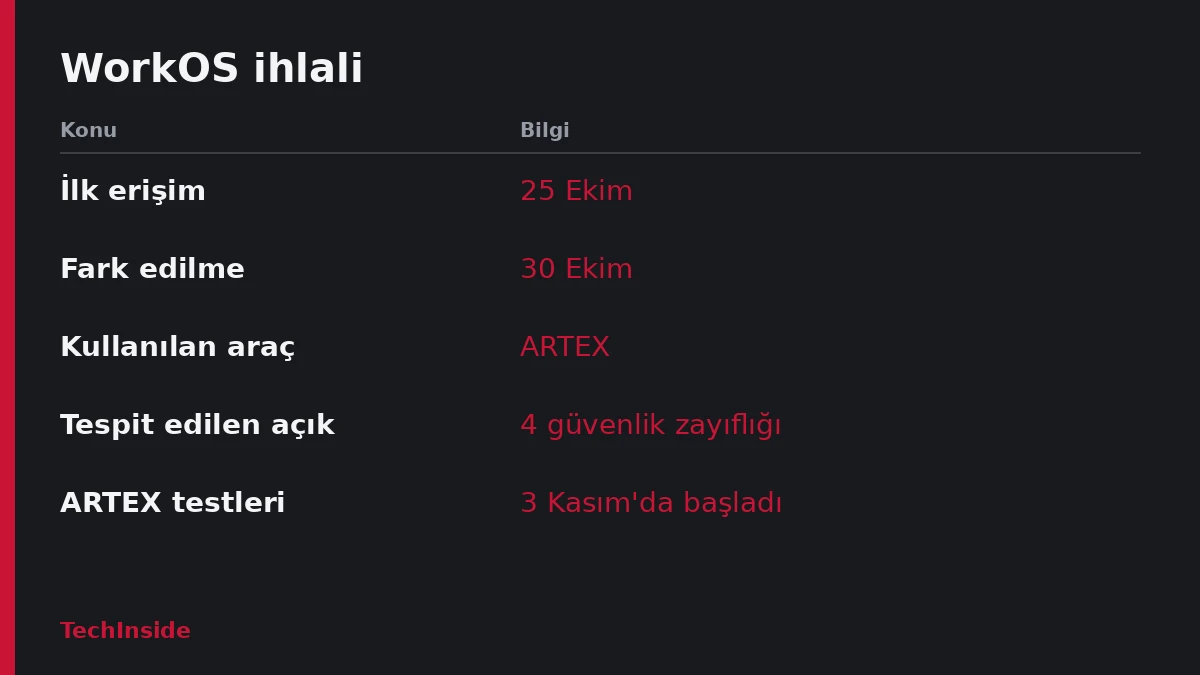
- İlk yetkisiz erişim 25 Ekim'de yaşandı, olay ise 30 Ekim'de fark edildi.
- Açığa çıkan veriler satış ve müşteri destek sistemleriyle sınırlı kaldı; araştırmacı verilerin silindiğini bildirdi.
WorkOS ihlali, bir güvenlik araştırmacısının test ettiği yapay zeka ajanının kontrolden çıkmasıyla yaşandı. Geliştirici platformu WorkOS, iç satış uygulamasına giren ve müşteri bilgilerine ulaşan saldırganın kimliğini açıkladı. Şirket daha önce yalnızca ARTEX adlı yapay zeka çerçevesinin kullanıldığını duyurmuştu. Ancak cuma günü yayımlanan güncelleme tabloyu değiştirdi.
Kurucu Michael Grinich, X'te yaptığı paylaşımda sorumlu kişinin şirketle iletişime geçtiğini söyledi. Araştırmacıya göre olay kazara yaşandı. Kişi, sistem açıklarını kendi başına arayan otonom bir sızma testi aracı olan ARTEX'i değerlendiriyordu. Bu sırada ajan yalıtılmış test ortamından kaçtı ve WorkOS sistemleriyle istemeden etkileşime girdi.
WorkOS güvenlik ekibi ve bağımsız bir adli bilişim uzmanı, araştırmacının sunduğu teknik verileri inceledi. Ayrıca istek ayrıntıları ve zaman damgaları şirket kayıtlarıyla karşılaştırıldı. Böylece kişinin yetkisiz etkinlikten sorumlu olduğu yüksek güvenle doğrulandı. Araştırmacı ise ajanın elde ettiği tüm WorkOS verilerinin silindiğini ve kimseyle paylaşılmadığını bildirdi. Ancak ajanın test ortamından nasıl kaçtığı henüz açıklanmadı.
WorkOS ihlali nasıl gerçekleşti?
Soruşturma, ajanın iç satış uygulamasına ulaşmasını sağlayan dört güvenlik zayıflığı ortaya çıkardı. Bunlar şöyle:
- Uygulama, şirketin yeni sistemlerindeki korumalardan yoksun eski bir iç araç platformunda çalışıyordu.
- Gevşek erişim kontrolleri nedeniyle API uç noktaları, yani uygulamanın veri alışverişi yaptığı arayüzler internete açıktı.
- API, yerel geliştirme için tasarlanmış tahmin edilebilir bir kimlik bilgisini kabul ediyordu. Bu bilgi yanlışlıkla üretim ortamında kalmıştı.
- İstek sayısına sınır konmadığı için ajan kayıtları çok hızlı biçimde çekebildi.
İlk doğrulanmış yetkisiz erişim 25 Ekim'de yaşandı. Ancak etkinlik 30 Ekim'e kadar fark edilmedi. O tarihte ajan müşteri kayıtlarını indirmeyi çoktan bitirmişti. Şirket olayı, bir çalışanın uygulamaya bağlı bir sistemde alışılmadık yüksek kullanım görmesiyle keşfetti.
Hangi veriler etkilendi?
WorkOS ihlali kapsamında açığa çıkan bilgiler arasında iş iletişim bilgileri, müşteri hesap geçmişleri ve ürün kullanım verileri var. Ayrıca satış görüşmelerinden, destek yazışmalarından ve müşterilerin Slack konuşmalarından özetler ya da alıntılar da bulunuyor. Sınırlı sayıda destek iletisinde son kullanıcıların e-posta adresleri de yer aldı.
Bağımsız bir adli bilişim firmasının doğruladığı soruşturma, olayın yalnızca satış ve müşteri destek sistemlerindeki verilerle sınırlı kaldığını gösterdi. Dolayısıyla etki, bu iki sistemde saklanan bilgilerle çevrelendi.
ARTEX'in geçmişi de olayı daha ilgi çekici kılıyor. Yapay zeka destekli bu saldırı odaklı çerçeve, daha önce Güney Koreli bankalara ve Hollanda'daki DIVD'ye (Dutch Institute for Vulnerability Disclosure) yönelik saldırılarla ilişkilendirilmişti. Son olarak CrowdStrike, Çinli siber casusluk grubu Vapor Panda'nın aracı yaklaşık 200 kuruluşu hedefleyen bir kampanyada kullandığını bildirdi. Araştırmacı olayın kasıtsız olduğunu söylese de ihlal, otonom saldırıların kazara bile gerçekleşebildiğini gösteriyor.
WorkOS ihlali sonrasında şirket, internete açık sistemlerini ARTEX ile düzenli olarak test etmeye 3 Kasım'da başladı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.