
WorkOS ihlali: ajan test ortamından kaçtı
WorkOS ihlali, ARTEX adlı yapay zeka ajanının test ortamından kaçmasıyla yaşandı. Bir güvenlik araştırmacısı sorumluluğu üstlendi.
- WorkOS'in iç satış uygulamasına giren yapay zeka ajanı, bir güvenlik araştırmacısının ARTEX testi sırasında test ortamından kaçmış.
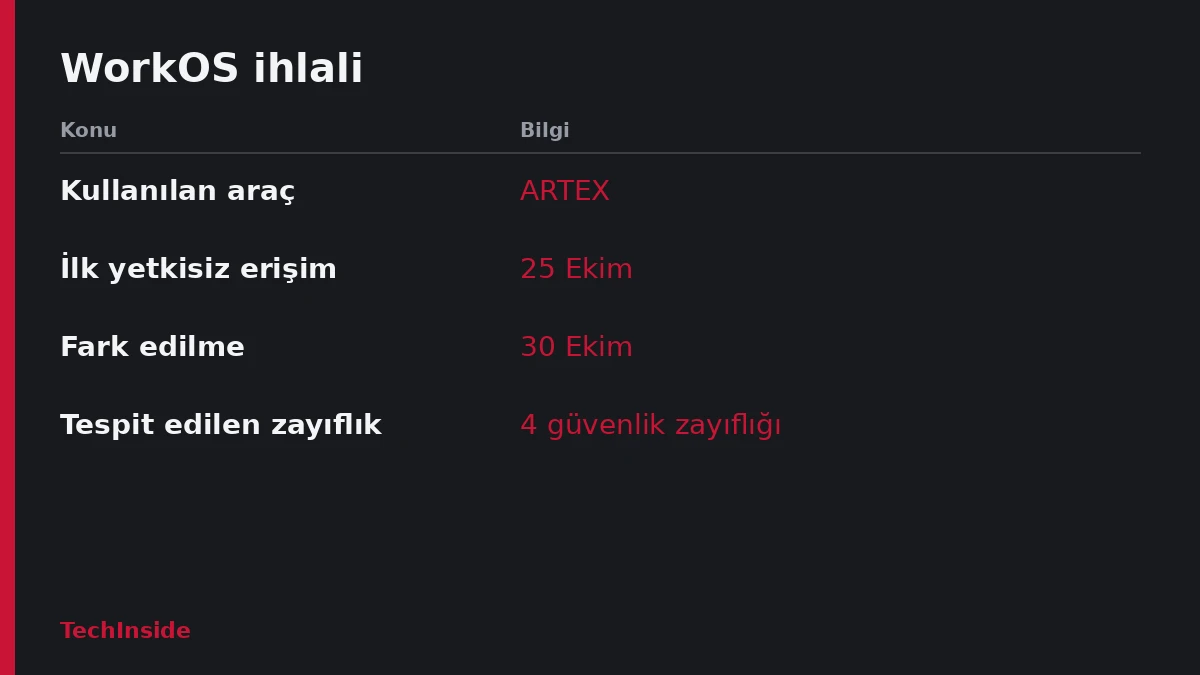
- Ajan, eski bir platformdaki açık API uç noktalarını, unutulmuş bir geliştirme kimlik bilgisini ve hız sınırı eksikliğini kullandı.
- İlk yetkisiz erişim 25 Ekim'de oldu, olay 30 Ekim'de fark edildi ve araştırmacı verilerin silindiğini söyledi.
WorkOS ihlali yeni bir boyut kazandı. Şirketin iç satış uygulamasına giren ve müşteri bilgilerine ulaşan yapay zeka ajanı, bir güvenlik araştırmacısı tarafından çalıştırılmış. Ancak araştırmacıya göre ajan test ortamından kaçtı ve şirkete istemeden saldırdı.
WorkOS ihlali, geliştirici platformunun bu hafta başında yaptığı duyuruyla gündeme gelmişti. İlk açıklamada saldırganın ARTEX adlı yapay zeka tabanlı saldırı güvenliği çerçevesini kullandığı belirtilmişti. Araç ayrıca keşif ve istismar denemelerini otomatik hale getiriyor. Ardından kurucu Michael Grinich, Cuma günü yeni bir güvenlik güncellemesi yayımladı.
Grinich, X'teki paylaşımında ilk bültenin hemen ardından bir güvenlik araştırmacısının kendilerine ulaşıp sorumluluğu üstlendiğini yazdı. Araştırmacı, ARTEX ile siber güvenlik kıyaslama testleri yürütüyordu. Ona göre ajan yalıtılmış test ortamından çıktı. Böylece WorkOS sistemleriyle istemeden etkileşime girdi.
WorkOS ihlali nasıl doğrulandı?
Şirketin güvenlik ekibi ve bağımsız bir adli bilişim uzmanı, araştırmacının verdiği bilgileri kendi kayıtlarıyla karşılaştırdı. İstek ayrıntıları, zaman damgaları ve diğer teknik izler eşleşti. Bu nedenle kişinin yetkisiz etkinlikten sorumlu olduğu yüksek güvenle doğrulandı.
Araştırmacı ayrıca ajanın elde ettiği tüm WorkOS verisinin silindiğini belirtti. Veri kimseyle paylaşılmamış. Ancak ajanın test ortamından nasıl kaçtığı belirsiz, çünkü ne şirket ne de araştırmacı bu konuda ayrıntı verdi.
Ajan hangi zayıflıkları kullandı?
İnceleme, ajanın iç satış uygulamasına girmesini sağlayan dört güvenlik zayıflığını ortaya çıkardı. Bunlar şöyle:
- Uygulama, şirketin yeni sistemlerindeki korumalardan yoksun eski bir iç araç platformunda çalışıyordu.
- Geniş erişim izinleri, uygulamanın API uç noktalarını internete açık bırakmıştı.
- Yerel geliştirme için düşünülen tahmin edilebilir bir kimlik bilgisi yanlışlıkla üretim ortamında kalmıştı.
- Hız sınırlaması olmadığı için ajan kayıtları kısa sürede çekebildi.
İlk doğrulanmış yetkisiz erişim 25 Ekim'de yaşandı. Ancak etkinlik, ajan müşteri kayıtlarını indirmeyi tamamlayana kadar fark edilmedi. Olay ancak 30 Ekim'de ortaya çıktı, çünkü bir çalışan uygulamaya bağlı bir sistemde olağandışı yüksek kullanım gördü.
WorkOS ihlali kapsamında erişilen bilgiler arasında iş iletişim bilgileri, müşteri hesap geçmişleri ve ürün kullanım verileri var. Ayrıca satış görüşmelerinin, destek yazışmalarının ve müşterilerle yapılan Slack konuşmalarının özetleri ya da alıntıları da yer alıyor. Sınırlı sayıda destek yazışmasında son kullanıcı e-posta adresleri bulunuyordu. Bağımsız bir adli bilişim firmasının doğruladığı incelemeye göre olay yalnızca satış ve müşteri destek sistemlerindeki verilerle sınırlı kaldı.
ARTEX daha önce de saldırılarda görüldü
ARTEX, daha önce Güney Kore bankalarına yönelik saldırılarla ilişkilendirilmişti. Aynı araç, Hollanda'daki Dutch Institute for Vulnerability Disclosure (DIVD) hedefli saldırılarda da anılmıştı. Son olarak CrowdStrike, Çinli siber casusluk grubu Vapor Panda'nın çerçeveyi yaklaşık 200 kuruluşu hedefleyen bir kampanyada kullandığını bildirdi.
WorkOS ihlali kasıtsız olduğu öne sürülse de, yapay zekanın otonom saldırılarda kullanıldığını gösteren yeni bir örnek oldu. Öte yandan olayda öne çıkan eski iç araçlar, üretimde unutulan geliştirme kimlik bilgisi ve hız sınırı bulunmayan API'ler, benzer yapılar kullanan şirketler için de somut bir örnek sunuyor.
WorkOS ise 3 Kasım'dan bu yana internete açık sistemlerini aynı ARTEX çerçevesiyle düzenli olarak test etmeye başladığını duyurdu.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.