
Royal Cornwall Hospitals veri ihlali raporu
Royal Cornwall Hospitals veri ihlalinde yardım hattında çalışan NHS personeli ağır duygusal yük taşıdı. Rapor ihlalin nedenlerini de ortaya koydu.
- Royal Cornwall Hospitals'ın veri ihlali yardım hattında çalışan personel, hazırlıksız ve desteksiz kalarak ağır bir duygusal yük taşıdı.
- Hat iki hafta için planlanmıştı ancak 11 hafta açık kaldı; ihlal 8.003 kişiyi etkiledi.
- İhlal, Şubat 2023'te FOIA yanıtı olarak yüklenen ve pivot tablo içeren Excel dosyasından kaynaklandı.
Royal Cornwall Hospitals NHS Trust'ın veri ihlali sonrası açtığı yardım hattında çalışan personel, ağır bir duygusal yük taşıdı. Bağımsız bir inceleme bunu ortaya koydu. Ayrıca rapor, ihlalin teknik nedenlerini de adım adım anlatıyor.
İhlal, mevcut ve eski çalışanlar ile kurum dışı çalışanlar dahil 8.003 kişiyi etkiledi. Olayı Kasım 2025'te bir vatandaş fark etti. Ayrıca rapor, ihlalin duyurulmasından neredeyse tam bir yıl sonra yayımlandı.
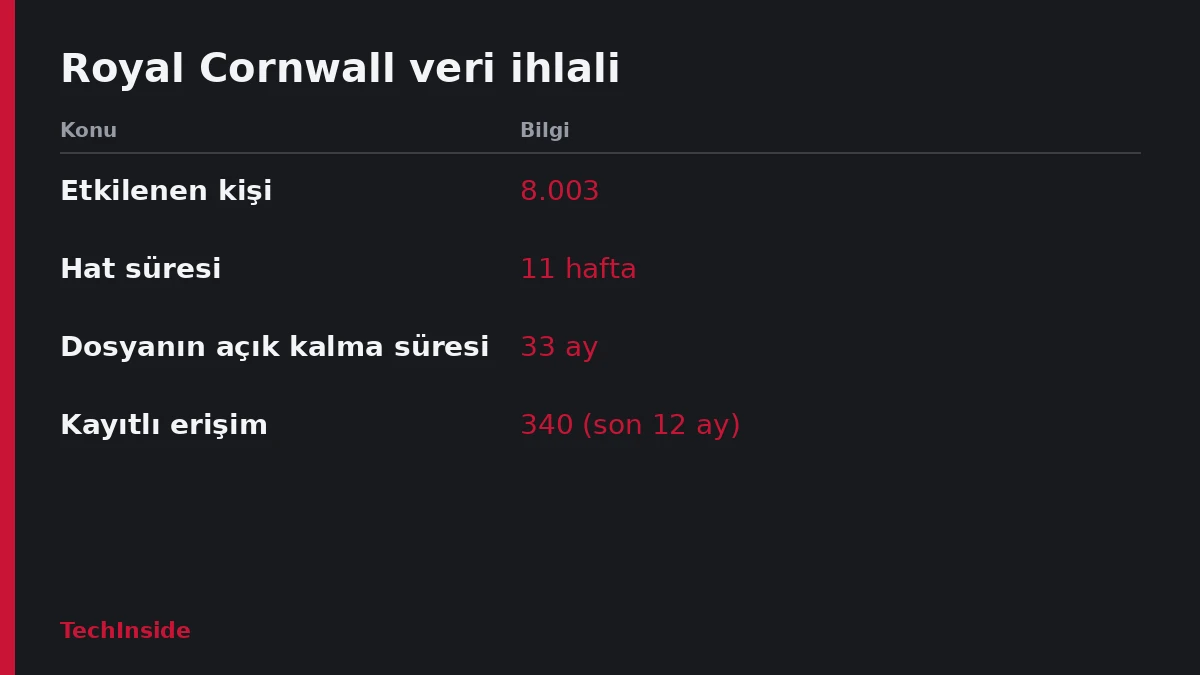
Çağrı merkezi, Aralık 2025'te yalnızca iki hafta çalışacaktı. Ancak arama yoğunluğu yüzünden hat 11 hafta açık kaldı ve Şubat 2026'da kapatıldı.
Royal Cornwall Hospitals yardım hattında neler yaşandı?
Hat çalışanları bağırma, öfke ve çaresizlik içeren aramaları anlattı. Özellikle bazı arayanlar, açığa çıkan bilgilerin hassasiyeti yüzünden sıkıntıdaydı. Bazıları ise ev içi şiddet nedeniyle tehlikede olabilirdi. Ancak çağrıları alanlar, eğitim ya da oturmuş bir süreç olmadan koruma değerlendirmesi yapmak zorunda kaldı.
İnceleme, çalışanlara bu aramalar için hazırlık ya da destek sağlanmadığını da belirtti. Bu nedenle üzerlerine önemli bir duygusal yük bindi.
Klinik yönetişim ekibinin üyelerine hattı yönetecekleri yalnızca bir gün önce söylendi. Kısa bir eğitim yapıldı, ancak aramalar hat kurulduktan dakikalar sonra başladı. Hatta bazı çalışanlar, hat açılmadan 30 dakika önce gelen hazır metni okumayı bitirememişti.
Çalışanların çoğu kendi verilerinin de açığa çıktığını hat başındayken öğrendi. Üstelik olağan görevlerini de sürdürmeleri bekleniyordu. Bu yüzden bazıları hafta sonlarından vazgeçti. Bir çalışan, raporu hazırlayan ekibe “tipik NHS, her şey iyi niyetle yürüyor” dedi.
Excel dosyası ihlale nasıl yol açtı?
Kurum, Şubat 2023'te bir bilgi edinme (FOIA) talebini yanıtlarken bir Excel dosyasını kamuya açık kayıt sayfasına yükledi. Ancak dosya, 7.715 çalışan ile 288 kurum dışı çalışana ait hastalık izni ve sağlık verilerini istemeden açığa çıkardı.
Asıl sorun, dosyanın pivot tabloya erişime izin veren biçimde yüklenmesiydi. Pivot tablo, ham kayıtları özetleyen ve ayrıntılara inilebilen bir Excel aracıdır. Bu tablolardaki veriler normalde yanıta konamayacak kadar hassastı.
İnceleme, hatanın birkaç aşamada yaşandığını gösterdi:
- Talebi, karmaşık veri setlerinde uzman olan People Information Unit yerine e-Rostering ekibi yanıtladı.
- Ekip, hassas verileri temizlediğini yanlışlıkla düşündü.
- Bir görevli, dosyayı Excel'in Document Inspector aracından geçirmedi ya da önerilerini uygulamadı.
- Dosyayı PDF'ye çevirme talimatı izlenmedi; onay süreci de verinin temizlendiğini varsaydı.
Dosya 33 ay erişilebilir kaldı, önlemler alındı
Dosya 33 ay boyunca erişilebilir kaldı. Kurum, kaç kez görüntülendiğinden emin değil. Kayıtlar yalnızca uyarıdan önceki 12 ayı kapsıyor ve 340 erişim gösteriyor. Bunların kaçının pivot tabloya ulaştığı bilinmiyor; çünkü toplam sayıya web tarayıcıları da dahil olabilir.
Royal Cornwall Hospitals artık FOIA yanıtlarındaki her Excel dosyasının parolayla korunmasını zorunlu kılıyor. Tablo yanıtlarını, yönetici onayından önce kıdemli bir bilgi yönetişimi görevlisi inceliyor. Kasım 2025'te dağıtılan yeni kılavuz ayrıca CSV'ye çevirmeyi istiyor. CSV, pivot tablo özelliğini ve gömülü önbelleği ortadan kaldırır. Ancak bu şart resmî prosedüre işlenmedi ve inceleme güncelleme önerdi.
Bilgi Komiseri Ofisi (ICO), kurumun önerileri uygulamasının ardından dosyayı kapattı. Perşembe günkü yönetim kurulu toplantısında yetkililer, inceleme bulgularının personele dağıtıldığını ve internette yayımlandığını söyledi. Kurum sözcüsü ihlal için derin üzüntü duyduklarını belirtti. Raporun tamamı kurumun internet sitesinde yer alıyor ve etkilenen çalışanlara destek sürüyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.