
NGINX güvenlik açığı için acil yama çıktı
NGINX güvenlik açığı nedeniyle F5, 10 zafiyeti kapatan acil yama yayınladı. İki hata, HTTP/2 açık sunucularda uzaktan kod çalıştırmaya izin veriyor.
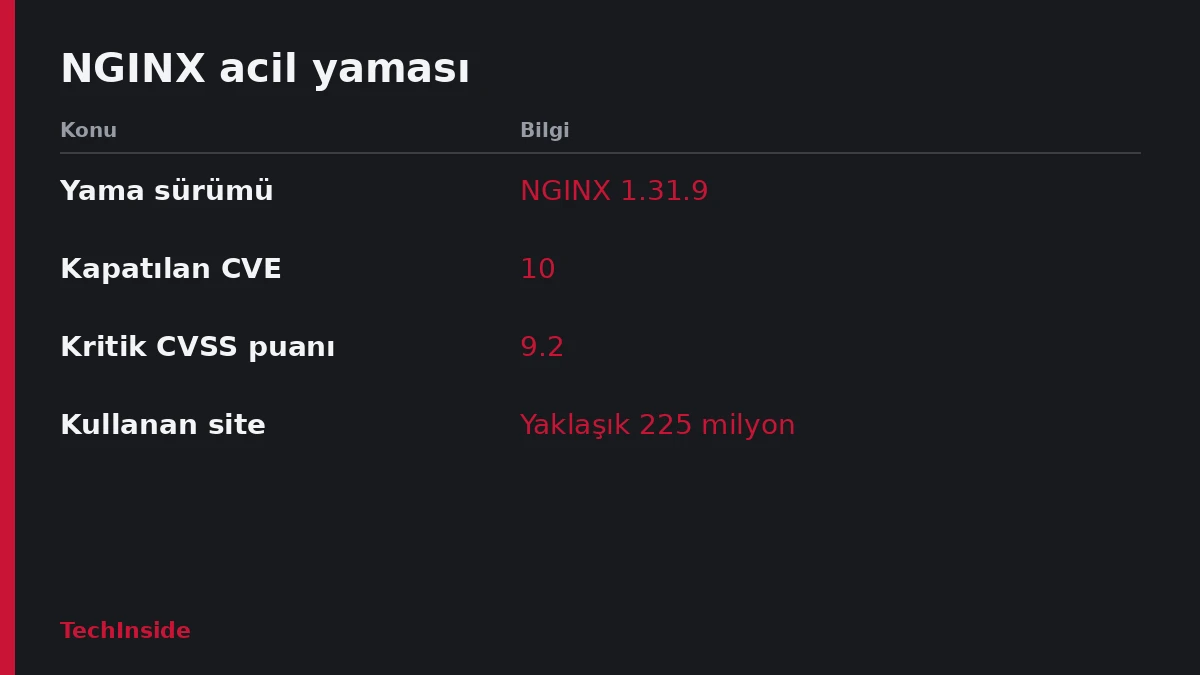
- F5, açık kaynak NGINX'teki 10 zafiyeti kapatan acil yamayı 1.31.9 sürümüyle yayınladı.
- İki kritik hata, HTTP/2 açık sunucularda kimlik doğrulamadan uzaktan kod çalıştırmaya izin veriyor.
- F5, sahada aktif sömürü kanıtı bulmadığını söyledi; hataların çoğu yapay zeka desteğiyle bulundu.
F5, NGINX güvenlik açığı nedeniyle 10 zafiyeti kapatan acil yamayı yayınladı. NGINX, yaklaşık 225 milyon web sitesinde çalışıyor ve bu, internetteki sitelerin üçte birine denk geliyor. Üstelik hatalardan biri kodun içinde en az 10 yıldır duruyordu.
F5, Çarşamba günü yayımladığı acil güvenlik bildiriminde açık kaynak NGINX'teki 10 CVE'yi ele aldı. NGINX çalıştıran ekiplerin 1.31.9 sürümüne geçmesi gerekiyor. Yazılım HTTPS isteklerini karşılıyor ve gelen trafiği doğru uygulamaya ya da API'ye yönlendiriyor. Dünyada en çok kullanılan açık kaynak web sunucusunun bakımını F5 üstleniyor.
NGINX güvenlik açığı: iki kritik hata
İki zafiyet, saldırganın kimlik doğrulaması olmadan sunucuda kod çalıştırmasına izin veriyor. CVE-2026-123633 ve CVE-2026-123007 kodlu hataların ikisi de 9.2 CVSS puanıyla kritik seviyede. İkisinin de çalışması için HTTP/2'nin açık olması gerekiyor. CVE-2026-123007, 2015'teki NGINX 1.9.5'e kadar uzanan sürümleri etkiliyor.
Wiz'den Tomer Schwartz ile Nir Ohfeld, blog yazısında iki hatayı bellek güvenliği sorunu olarak tanımladı. CVE-2026-123633'te bir bağlantının belleği, istek hala ona ihtiyaç duyarken serbest bırakılıyor (use-after-free). CVE-2026-123007'de ise akış kontrolü hesabındaki hata, geçersiz bir bellek kopyalamasına yol açıyor.
Hataları Wiz, Ikotas Labs, Metnir, Rapid7 ve Xint birbirinden bağımsız çalışarak buldu ve F5'e bildirdi. Her biri iki CVE'den en az birini yakaladı. Çoğunda, belki de hepsinde yapay zeka desteği vardı. Schwartz, Wiz'de maruz kalma yönetimi ve uygulama güvenliği tarafının teknoloji direktörü.
Rapid7 ve Xint'in saldırı denemeleri
Rapid7 ekibi, CVE-2026-123007 ile kimlik doğrulamasız uzaktan kod çalıştırmayı gösteren bir kavram kanıtı yayımladı. Deneme, NGINX 1.31.8 çalıştıran, linux/amd64 mimarili savunmasız bir Docker imajına karşı yapıldı.
Xint ise üç NGINX hatası daha buldu. Ayrıca Linux çekirdeğinde, beş NGINX zafiyetinden herhangi biriyle zincirlenebilen ayrı bir açık saptadı. Böylece saldırgan ana makinede root yetkisi alabiliyor. Araştırma ekibi altı hatanın tamamına nginx2root adını verdi.
Yapay zeka destekli saldırgan güvenlik şirketi, videolar da yayımladı. Videolarda CVE-2026-123007 ile konteyner içinde NGINX çalışanı yetkisiyle komut çalıştırılıyor. Ardından çekirdek açığıyla ana makinede root'a yükseliniyor. Bu saldırılar AWS, Microsoft Azure, Google Cloud Platform ve bare-metal sunucularda işliyor.
Xint'e göre bir araştırmacı, ZeroDay Cloud 2026 hazırlığı sırasında CVE-2026-123007'yi buldu. Birkaç gün sonra tamamen otomatik bir tarama, insan yönlendirmesi olmadan diğer dört hatayı çıkardı.
Diğer büyük yazılımlarda da benzer açıklar
NGINX güvenlik açığı tek örnek değil. Salı günü, yapay zekayla açık arayan Calif, Java4Shell'i duyurdu. Aynı şirket, PHP'deki kritik açıkları da yapay zekayla bulup silaha dönüştürenler arasındaydı; bu hatalar PHP2Shell adıyla anılıyor. Apache tarafında ise aktif olarak sömürülen kritik bir açık var.
Schwartz, The Register'a NGINX güvenlik açığı gibi yapay zekayla bulunan hataların yeni bir gerçekliğe işaret ettiğini söyledi. Ona göre internete bağlı her sistem potansiyel olarak savunmasız sayılmalı. Yapay zeka yalnızca hangi açıkların bulunabildiğini değil, eski risklerin ne kadar hızlı gerçek tehdide dönüşebildiğini de değiştirdi.
Üretici yamayı çıkarsa bile iş bitmiyor. Güvenlik ekipleri savunmasız sürümleri ve yapılandırmaları bulmak, yamaları test etmek ve geçici önlemleri devreye almak zorunda. Schwartz geçici önleme örnek olarak HTTP/2'nin kapatılmasını verdi. Dağıtımların koordinasyonu da büyük ölçüde elle yürüyor.
Schwartz uzun vadede iyimser: Yapay zeka destekli zafiyet araştırması temel yazılımları sağlamlaştıracak. Kısa vadede ise güvenlik ekipleri ve sistem yöneticileri, neredeyse her gün gelen CVE'leri saldırganlardan önce yamalamaya çalışıyor. Araştırmacılar, bakımcılar ve savunmacılar arasındaki iş birliğini de bu hızı karşılamak için şart olarak gösterdi.
The Register'a konuşan bir F5 sözcüsü, şu ana kadar bu açıkların hiçbirinde sahada aktif sömürü kanıtı bulmadıklarını söyledi. Şirket yakından izlemeyi sürdürüyor ve yeni bilgileri myF5 üzerinden paylaşacak. Kaynak olarak The Register'ın haberi kullanıldı.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.