
Microsoft 365 kesintisi siber saldırı değil
Microsoft 365 kesintisi siber saldırı kaynaklı çıkmadı. Şirket, kesinti sırasında gönderilen sahte bildirim e-postalarına karşı uyardı.
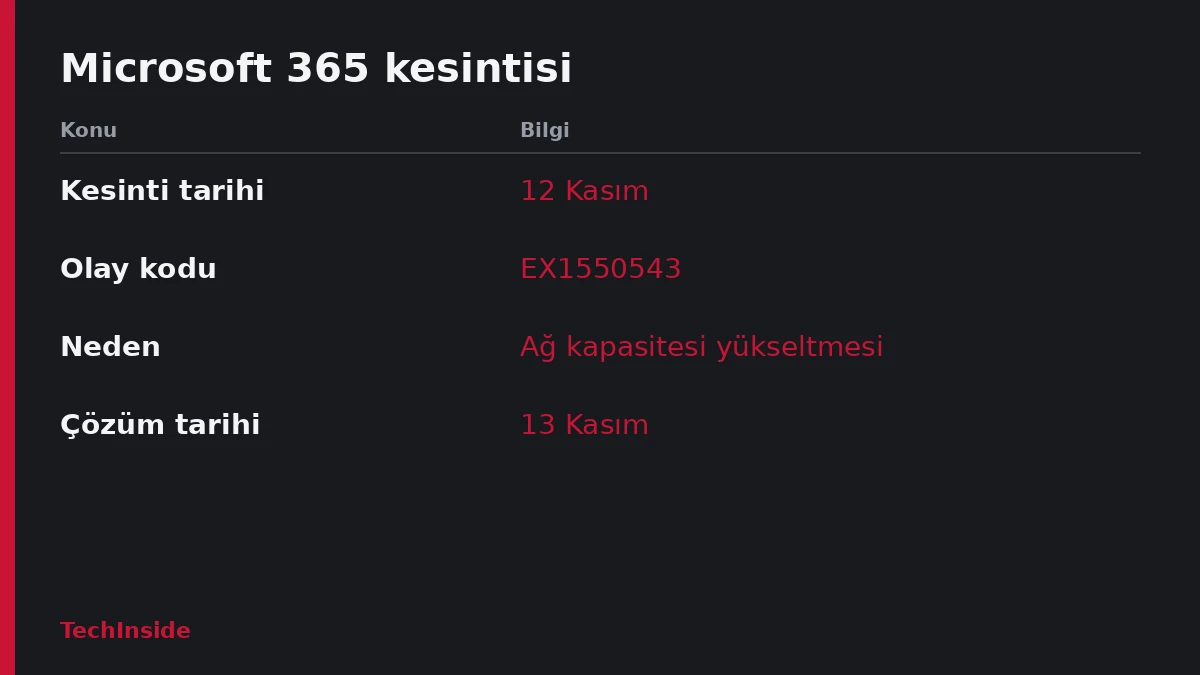
- Microsoft, 12 Kasım'daki Microsoft 365 kesintisinin siber saldırıdan değil, ağ kapasitesi yükseltmesinden kaynaklandığını açıkladı.
- Saldırganlar gerçek olay numarası EX1550543'ü kullanarak sahte kesinti bildirimleri içeren kimlik avı e-postaları gönderdi.
- Microsoft, kuruluşlara şüpheli bağlantıları incelemelerini ve olayları yönetim merkezinden doğrulamalarını önerdi.
Microsoft 365 kesintisi için Microsoft cuma günü açıklama yaptı: 12 Kasım'daki arızanın siber saldırıyla ilgisi yok. Yine de saldırganlar kesintiyi fırsata çevirip gerçek olay numarasını taşıyan sahte bildirimler gönderdi. Arızanın kaynağı ise bir ağ kapasitesi yükseltmesiydi.
Microsoft 365 kesintisi ve etkilenen hizmetler
Arıza, Exchange Online posta kutularına ve Outlook'a erişimi aksattı. Microsoft, Teams, SharePoint Online ve Microsoft 365 Copilot gibi hizmetlerin de etkilenmiş olabileceğini belirtti. Birkaç ülkede kurumlar ve devlet daireleri e-posta ile diğer işlerinde kesinti yaşadığını bildirdi.
Şirket, olayın yalnızca teknik bir sorun olduğunu vurguladı: siber saldırıyla ya da yapay zeka ve ajanlarla ilgisi yoktu. Yükseltmenin ardından yapılan bir ağ değişikliği sorunu ortaya çıkarmıştı.
Microsoft altta yatan sorunu giderdiğini söyledi. Hizmetler kararlı kalsın diye kademeli olarak geri getirildi. Exchange Online olayı EX1550543 numarasıyla izlendi ve 13 Kasım'da çözüldü olarak işaretlendi.
Sahte bildirim e-postaları
Microsoft Threat Intelligence, kesintiyi kullanan bir kimlik avı kampanyası gözlemledi. Sahte e-postalar, Microsoft 365 hizmet durumu bildirimi gibi görünüyordu. İçlerinde gerçek olay kimliği EX1550543 geçiyordu.
13 Kasım'da tespit edilen bazı iletiler alıcılara yalan söylüyordu. Microsoft 365 kesintisi sırasında bekletilen e-postaların 24 saat içinde silineceği yazılıyordu. Bunu önlemek için bir bağlantıya tıklayıp iletileri geri yüklemek gerekiyordu.
Konu satırları “Outage -” ile başlıyor, ardından altı karakterli bir kod geliyordu. Gönderen adlarında kuruma özel ifadeler vardı. Bunların ardından “Outage Notification” ya da “Service Health” yazıyordu.
Microsoft, e-postaları göndermek için kullanılan üç alan adını açıkladı: moments-notice[.]com, planetmaison[.]com ve newbooker[.]com. Alıcıya özel SendGrid takip bağlantıları ise reallifeaccounting[.]com adresine yönlendiriyordu. ABD'de birkaç sektördeki kurumlar benzer iletilerle hedef alındı.
Şirkete göre etkinlik, kimlik bilgisi avıyla uyumlu. Ancak kimlik bilgilerinin toplandığı ya da zararlı yazılım dağıtıldığı doğrulanmadı. Microsoft, güvenlik ürünlerinin kampanyayı sonradan engellemeye başladığını da bildirdi.
Güvenlik ekipleri için öneriler
Microsoft, güvenlik ekiplerinden şüpheli e-postaları ve bağlantıları incelemesini istedi. Kullanıcıların hangi bağlantılara tıkladığı araştırılmalı. Safe Links politikalarının da gözden geçirilmesi öneriliyor.
Servis olaylarını doğrulamak için tek adres var: Microsoft 365 yönetim merkezi. Bir kesinti bildirimi e-postayla geliyorsa, olay numarası bu panelden kontrol edilmeli.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.