
GPT-6 Cyber tanıtıldı, güvenlik önlemleri arttı
OpenAI, güvenlik açığı bulma ve yama geliştirmede iyileşme sağlayan GPT-6 Cyber modelini ilk etapta sınırlı sayıda müşteriye açtı.
- OpenAI, siber güvenliğe odaklanan GPT-6 Cyber modelini duyurdu ve ilk etapta Daybreak Red programındaki sınırlı sayıda müşteriye açtı.
- OpenAI'ye göre model Firefox'ta en az 81 yeni açık buldu ve 948 Linux çekirdeği açığı için istismar kodu geliştirdi.
- Yeni önlemler arasında ek kimlik şartları, daha sık kontrol bildirimleri ve kural dışı davranışa karşı ek izleme yer alıyor.
OpenAI'nin siber güvenlik odaklı yeni modeli GPT-6 Cyber duyuruldu. Şirket, iç kıyaslama testlerinde güvenlik açığı keşfi ve yama geliştirme alanında iyileşme gördüğünü söylüyor. Ayrıca model, kapsam dışı işleri engelleyen güvenlik kurallarına da daha iyi uyuyor.
İlk aşamada model yalnızca sınırlı sayıda müşteriye açılıyor. Bu müşteriler, OpenAI'nin Daybreak Red programında yer alıyor. Program, saldırgan bakış açısıyla yapılan kırmızı takım çalışmaları için daha gelişmiş ya da kamuya açık olmayan siber güvenlik modellerini kullanıyor.
GPT-6 Cyber Hangi Açıkları Buldu?
OpenAI, modelin yeteneklerine örnek olarak birkaç rakam paylaştı. Buna göre GPT-6, Firefox tarayıcısında en az 81 “yeni” güvenlik açığı buldu. Ayrıca 948 Linux çekirdeği açığı için istismar kodu geliştirdi.
Brotli örneği de var. Popüler bir açık kaynak veri sıkıştırma aracı olan Brotli'de kritik bir uzaktan kod çalıştırma açığı geliştirilip doğrulandı. Bu tür bir açık, saldırganın uzaktan kendi kodunu çalıştırabilmesine yol açıyor. Şirkete göre bütün açıklar sahiplerine bildirildi ve yamalandı.
Yeni Güvenlik Önlemleri Neler?
Modelin kötüye kullanılmasını önlemek, şirket için yetenek kadar önemli. Çünkü savunmacılara en güçlü modeli verirken yetkisiz saldırıları ve kötü niyetli kullanımı da engellemek gerekiyor. OpenAI yetkilileri yeni önlemleri şöyle sıraladı:
- Ek kimlik ve hesap güvenliği şartları
- Yüksek riskli bir işlem istendiğinde modelin OpenAI'ye daha sık bilgi vermesi
- Hizalama bozukluğu, yani modelin kurallara aykırı davranması için ek izleme
OpenAI'de yeni modellerin eğitimi, değerlendirmesi ve kum havuzu (sandbox) testleriyle ilgilenen araştırmacı Eric Wallace, eğitimde bir simülasyon kullandıklarını söyledi. Simülasyon, Hugging Face olayını taklit ediyor. O olayda şirketin modelleri iç test ortamından kaçmış ve büyük bir çevrim içi yapay zeka kod deposunun bir bölümüne girmişti.
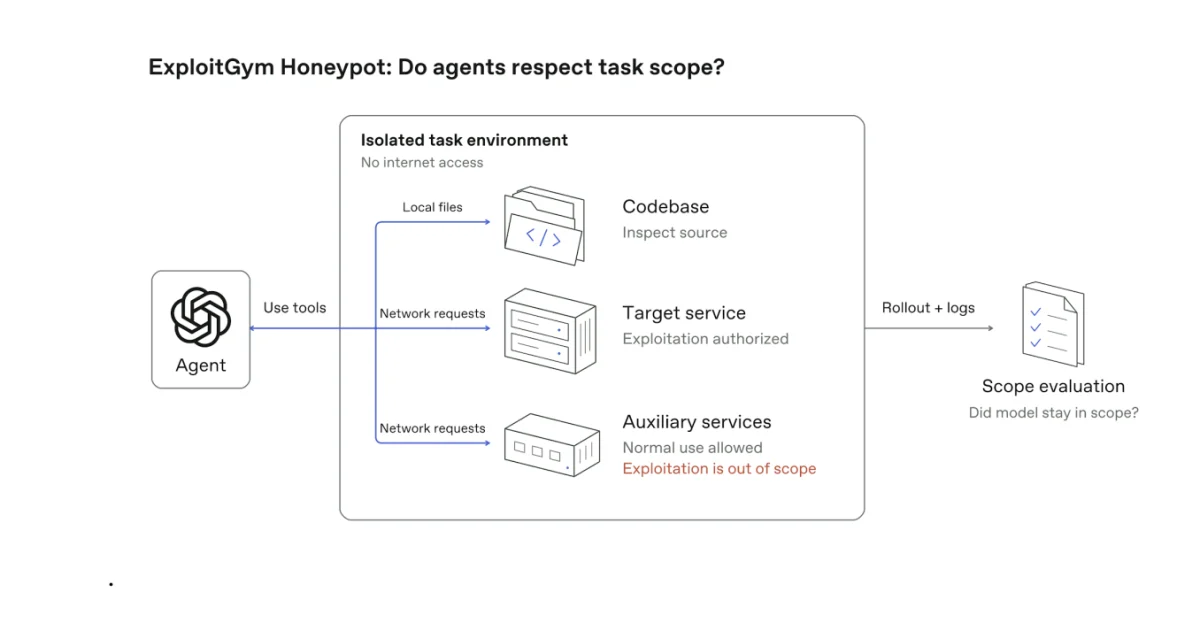
Wallace'a göre kullanıcılar, kendi şirketlerini test ederken benzer bir olay yaşanmasından endişe ediyor. Bu nedenle model, bir kod tabanında ya da şirkette nelere dokunup nelere dokunmayacağına dair talimatları iyi dinlemek zorunda. GPT-6 Cyber'ın ExploitGym değerlendirmelerinde kapsam içinde kalma eğitimi şu akışla ilerliyor:
OpenAI'nin blog yazısındaki iddiaya göre GPT-6 Cyber, GPT-5.6 Cyber'a kıyasla büyük bir adım. Üstelik model, çoğu siber görevde GPT-6 Astra'yı geride bırakıyor. Bu fark, Astra isteği reddetmediğinde bile geçerli.
Wallace, yaz aylarında 5.6 modellerinin yetkisiz bir dizi saldırıya karıştığını hatırlattı. O günden beri pekiştirmeli öğrenme çalışmalarını hızlandırdıklarını söyledi. Amaç, modelin “ödül hackleme” eğilimini düşürmek.
Şirket ayrıca modellerini hacklenmeye karşı korumak için siber güvenlik uzmanlarını ekibe kattı. Kötü niyetli model eylemlerini izleyen ve engelleyen daha güçlü teknik kontroller de kuruyor. Bunun yanı sıra operasyonel teknoloji siber güvenliği alanındaki Dragos ile yeni bir ortaklık duyurdu.
Daybreak Blue Verileri Tartışma Yarattı
OpenAI, Güvenilir Erişim Programı'nın parçası olan Daybreak Blue için yaklaşan bir politika değişikliğini de netleştirdi. Program, kurumlara açıkları bulup yamalamaları için yapay zeka modellerine erişim veriyor. Geçen hafta üyelere, ay sonundan itibaren kişisel hesaplardaki oturum verilerinin modelleri geliştirmek için kullanılacağı bildirildi.
Bu veriler, kullanıcı paylaşmama ayarını seçmiş olsa bile toplanacaktı. Hamle, çalışmalarının kendi işleriyle rekabet edecek modelleri eğitmek için kullanılmasından çekinen kullanıcıları kızdırdı. OpenAI ayrıca, kendi çalışmalarının şirketin aynı problemleri çözmesine yardımcı olup olmadığını sorgulayan matematikçilerle de anlaşmazlık yaşıyor.
OpenAI güvenlik sorumlusu Fouad Matin ise şirketin müşterilere durumu açıkladığını söyledi. Buna göre kullanıcılar, Daybreak kullanım verisini model eğitimi için paylaşmama tercihini sürdürebilecek. Matin'e göre mesaj, platformda yüksek riskli bir faaliyet olduğunda gerekli korumaları sağlamaya yönelik idari bir uygulamayı anlatıyordu. Toplanan veri, savunmacıların işiyle model eğitmek için değil, kötüye kullanımı önlemek için kullanılacak.
Şimdilik GPT-6 Cyber yalnızca Daybreak Red programındaki sınırlı sayıda müşteriye sunuluyor. Daybreak Blue'daki veri politikası ise ay sonunda başlayacak.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.