
FBI'ın polis veri tabanı NCIC'ye sızıldı
FBI, polislerin kullandığı NCIC veri tabanına yönelik bir sızmayı inceliyor. Saldırının kapsamı belli değil; kurum Eylül'de de ShinyHunters'ın hedefi olmuştu.
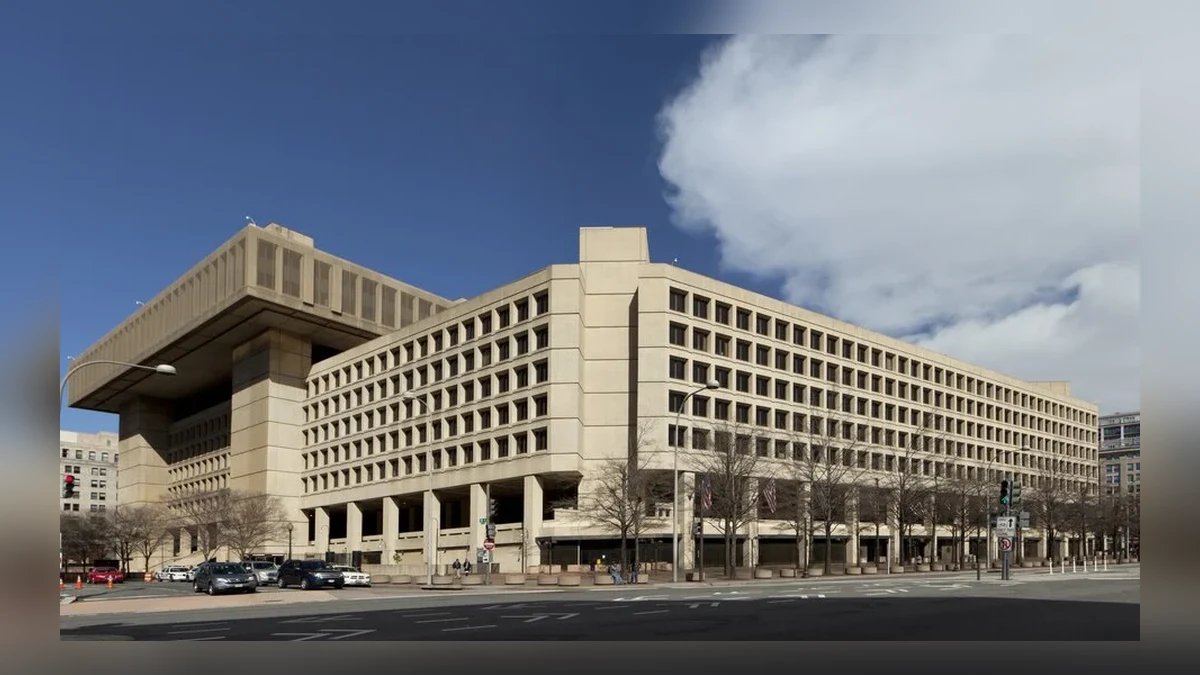
- FBI, ülke genelindeki polislerin kullandığı Ulusal Suç Bilgi Merkezi (NCIC) veri tabanına yönelik bir sızmayı inceliyor.
- Sızmanın ne zaman olduğu, nasıl yapıldığı ve veri çalınıp çalınmadığı henüz belli değil; FBI olayı doğrulamadı.
- Kurum Eylül'de de ShinyHunters grubunun saldırısına uğramış, çalışan verileri sızdırılmıştı.
ABD Federal Soruşturma Bürosu FBI, iki ay içinde ikinci kez siber saldırının hedefi oldu. Bu kez hedef, ülke genelindeki polis teşkilatlarının her gün kullandığı Ulusal Suç Bilgi Merkezi (National Crime Information Center, NCIC) veri tabanı.
Haberi ilk kez CNN duyurdu. Soruşturma hakkında bilgilendirilen iki kişiye dayanan habere göre FBI, NCIC sistemine yönelik görünen bir sızmayı inceliyor. Sızmanın son günlerde fark edildiği belirtiliyor.
NCIC nedir, neden bu kadar önemli?
NCIC, FBI'ın işlettiği ve ABD'deki yerel, eyalet ve federal kolluk kuvvetlerinin bilgi paylaşmak için kullandığı bir veri tabanı. BleepingComputer sitesine göre sistemde aranan ve kayıp kişiler, bekleyen tutuklama kararları, çalıntı araçlar ve ateşli silahlar, koruma kararları ve diğer adli kayıtlar bulunuyor.
Polis memurları bu sistemi trafik denetimlerinde, cezai soruşturmalarda ve geçmiş taramalarında rutin olarak kullanıyor. CNN'e konuşan ve daha önce siber suç gruplarına yönelik soruşturmalar yürütmüş eski bir FBI yetkilisi, NCIC'nin kolluk kuvvetlerindeki en kritik bilgi paylaşım sistemlerinden biri olduğunu söyledi.
Aynı yetkili endişesini şöyle anlattı: "Her gün ülke genelindeki memurlar aranan firarileri belirlemek, bekleyen tutuklama kararlarını kontrol etmek ve memurların ve halkın güvenliğini doğrudan etkileyebilecek bilgilere ulaşmak için NCIC'ye güveniyor. Benim endişem yalnız bilgisayar korsanlarının hassas bilgilere erişip erişmediği değil, bu da bir sorun elbette, ama memurların güvendiği bilgilerin doğruluğunu bozup bozamayacakları."
Neler biliniyor, neler bilinmiyor?
Şu ana kadar soru işaretleri yanıtlardan fazla. Sızmanın ne zaman gerçekleştiği, saldırganların sisteme nasıl eriştiği ve herhangi bir bilginin çalınıp çalınmadığı belli değil. Saldırganların NCIC'de tutulan hassas kayıtlara ulaşıp ulaşmadığı ya da sızmanın sistemin kolluk kuvvetleri için erişilebilirliğini etkileyip etkilemediği de netlik kazanmadı.
FBI olayı kamuoyuna doğrulamadı. Kurum, CNN'in ve BleepingComputer'ın yorum taleplerine yanıt vermedi. Şimdilik bu saldırının daha önceki FBI sızmasıyla bağlantılı olduğuna dair bir işaret de yok.
İki ay önce ShinyHunters saldırısı yaşanmıştı
Yeni olay, FBI'ın sistemlerine yönelik ikinci saldırı. Eylül ayında ShinyHunters adlı şantaj grubu, yamalanmamış bir Oracle PeopleSoft açığından yararlanarak FBI'ın sistemlerine sızdığını iddia etmişti. Bu saldırı, FBI'ın işe alım sitesi FBIJobs.gov ile bağlantılı üçüncü taraf bir platformu hedef almış ve çalışanlara ait hassas kişisel veriler ele geçirilmişti.
FBI bunun üzerine başlattığı soruşturmada şüpheli ShinyHunters üyelerini gözaltına aldı. Gözaltına alınanlar arasında saldırılarla bağlantılı olduğu bildirilen Kanadalı bir siber güvenlik yöneticisi de vardı. CNN'in daha önce aktardığına göre bazı FBI çalışanları, veri hırsızlığından etkilenip etkilenmediklerini öğrenemedikleri ve kendilerine sunulan güvenlik desteğini yetersiz buldukları için tepkiliydi.
CNN ayrıca 2023'te de bir sızma yaşandığını hatırlatıyor. O olayda saldırganlar, FBI'ın New York ofisinin çocuk istismarı soruşturmalarında kullandığı bir bilgisayar sistemine girmişti.
Patel siber güvenlik çalışmalarını övmüştü
Yeni sızma, ABD yönetiminin bankaları, Ulusal Güvenlik Ajansı'nı ve Federal Havacılık İdaresi'nin hava trafik kontrol sistemini etkileyen bir dizi yüksek profilli kesintinin ardından kamuoyunu siber güvenlik konusunda rahatlatmaya çalıştığı bir döneme denk geldi. CNN'e göre FBI Direktörü Kash Patel, yetkililerin yeni olaydan haberdar olmasının ardından Perşembe günü Fox News'e çıkarak kurumun siber güvenlik çalışmalarını övdü.
Patel, aylar önce tamamlanan ve şirketleri sistemlerini güncellemeye çağıran Kış Kalkanı (Operation Winter Shield) operasyonundan hala sürüyormuş gibi söz etti. "Diğer yönetimler bu güncellemeleri yapabilirdi ama yapmadılar," diyen Patel, "Gelişmelerin önündeyiz ve kaybedilen zamanı telafi ediyoruz" ifadelerini kullandı. FBI'dan resmi bir açıklama gelmesi bekleniyor. BleepingComputer da olayın gelişmekte olduğunu ve yeni bilgiler geldikçe haberini güncelleyeceğini belirtiyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.