
Docker Hub'daki AWS anahtarı 8 saniyede çalındı
Docker Hub'daki herkese açık imajlara sızan AWS anahtarı en hızlı 7,86 saniyede kullanıldı. Stony Brook araştırması 300 sahte imajla yapıldı.
- Stony Brook araştırmacıları sekiz kayıt servisine 300 tuzak imaj koydu ve dört ay boyunca anahtarların kullanımını izledi.
- Docker Hub'daki bir AWS anahtarı 7,86 saniyede kullanıldı; 100 anahtarın tamamı 15 dakika içinde kullanıldı.
- Tarayıcılar imajı çalıştırmadan katmanları açıp kimlik bilgilerini okuyor; Docker mayıs bildirimine onay dışında yanıt vermedi.
Docker Hub'da herkese açık yayınlanan bir imajdaki bulut anahtarı, en hızlı 7,86 saniye içinde kullanıldı. Stony Brook Üniversitesi'ndeki araştırmacılar, test ettikleri 100 AWS anahtarının tamamının 15 dakikada kullanıldığını gördü. Docker'dan ise yalnızca bir onay mesajı geldi.
300 sahte imaj, sekiz kayıt servisi
Billy Tsouvalas ve Nick Nikiforakis, sekiz herkese açık konteyner kayıt servisine toplam 300 tuzak imaj yükledi. Bu imajlar bir honeypot işlevi görüyor; yani saldırganı çekmek için bilerek bırakılmış sahte hedefler. Araştırmacılar dört ay boyunca AWS, OpenAI ve Anthropic API anahtarlarını açıkta bıraktı. İmajlara sahte SSH ve veritabanı kimlik bilgileri de eklendi.
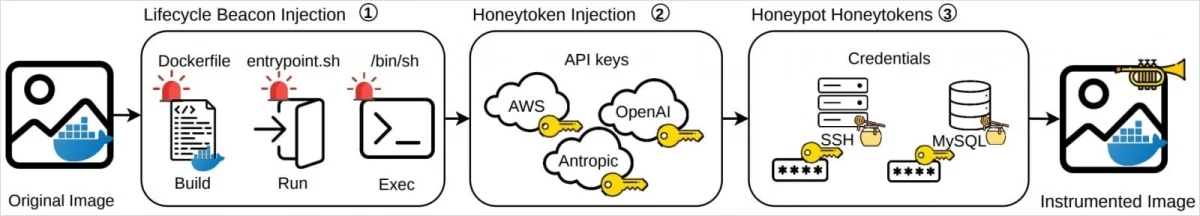
Ardından bu anahtarların kullanımını izlediler. İmajlar derlendiğinde, çalıştırıldığında ya da içinde bir kabuk (shell) açıldığında haber veren algılama araçları da yerleştirdiler.
Çalışma, ACM Bilgisayar ve İletişim Güvenliği Konferansı'nda (CCS) sunuldu. Araştırmanın proje sayfasındaki verilere göre imajlar 75.000'den fazla kez çekildi. Yerleştirilen AWS anahtarları ise 5.000 farklı IP adresinden 140.000'den fazla API çağrısı aldı.
Docker Hub'da anahtarlar saniyeler içinde kullanıldı
AWS trafiği tek tip değildi. Bazı çağrılar anahtarın çalışıp çalışmadığını yokladı, bazıları mevcut kaynakları listeledi. Kimi zaman da bu kaynakların tüketilmesine geçildi.
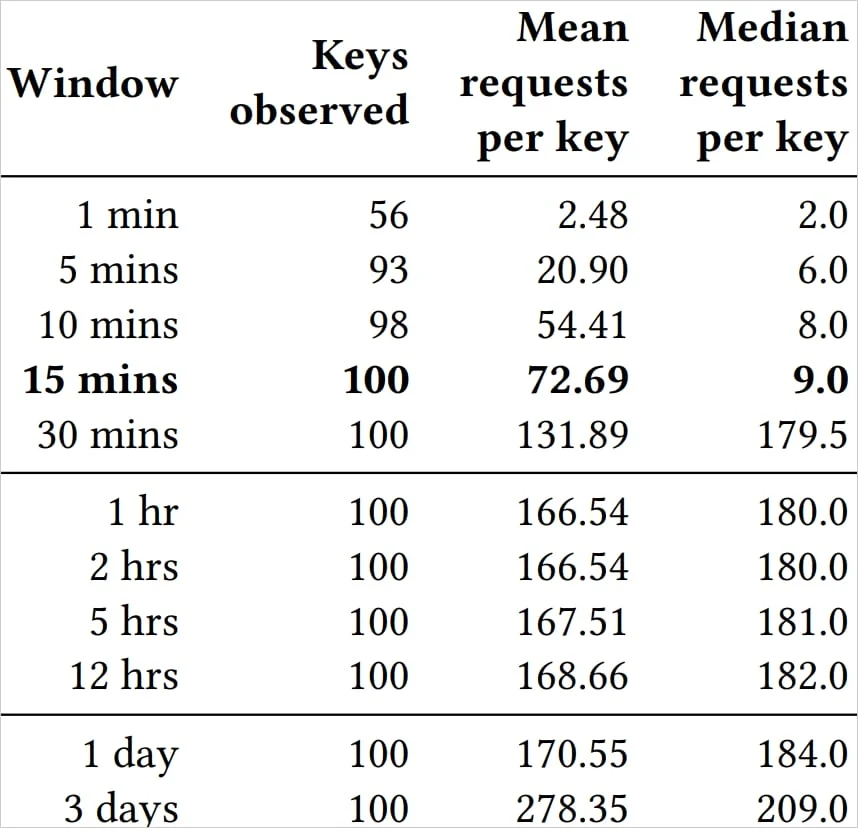
En hızlı kullanım, imajın Docker Hub'da yayınlanmasından 7,86 saniye sonra geldi. İlk API çağrısı için medyan süre 51,19 saniye oldu. 100 AWS anahtarının hepsi 15 dakika içinde kullanıldı.
OpenAI ve Anthropic anahtarları da hızla ele geçirildi. Saldırganlar bu anahtarlarla test hesaplarındaki bakiyeyi tüketti. AWS etkinliğinin neredeyse tamamı Docker Hub'da gerçekleşti. Deneydeki diğer kayıt servislerinden Harbor'da da bir miktar AWS anahtarı kötüye kullanımı görüldü.
Araştırmacılar imajlarla etkileşime giren otomatik tarayıcılara “ContainerBots” adını verdi. Ancak bu gevşek bir şemsiye terim. Taramaların aynı operatörler tarafından koordine edildiğine dair bir kanıt yok.
Tarayıcılar imajı çalıştırmıyor, katmanları okuyor
İzleme sistemleri, tuzak imajları gerçekten çalıştıran birini nadiren yakaladı. Yazarlar bu yüzden tarayıcıların kimlik bilgilerini imaj katmanlarına doğrudan bakarak çıkardığı sonucuna vardı. Araştırmacılar durumu şöyle anlattı: “İmajlarımızla etkileşen tarayıcılar ezici çoğunlukla statik analiz yapıyor. İmaj katmanlarını açıyor ya da kayıt servisi API'sini sorgulayıp dosya sistemi içeriğini çıkarıyor, konteyneri hiç başlatmıyor.”
Sırların imajlarda bu şekilde açığa çıkması gerçek dünyada da yaygın. Sızan anahtarları iptal etmek ise ciddi emek ve koordinasyon gerektiriyor. Bu yüzden araştırmacılar Docker Hub'ın imajları yayına almadan önce sırlara karşı taramasını öneriyor. İmaj sır barındırıyorsa yayıncının uyarılması da önerilerin arasında.
Ayrıca yakın zamanda yayınlanan ya da güncellenen imajların Docker Hub'daki herkese açık akışına erişimin kısıtlanmasını veya hız sınırına bağlanmasını istiyorlar. Böylece toplu tarama araçlarının işi zorlaşabilir.
Tsouvalas, BleepingComputer'a verdiği bilgiye göre bulguları ve makalenin tamamını mayıs ayında Docker'a iletti. Platformda önlem alınıp alınmadığını görmek için ağustos ayında küçük ölçekli bir deney daha yaptılar. Hiçbir değişiklik görülmedi.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.