
Copeland XWEB EVO açıkları 2 saatte hedef oldu
Copeland XWEB EVO soğutma denetleyicilerindeki 14 açık duyurulduktan iki saat içinde taranmaya başladı. Beş açık için yama gelmeyecek.
- VulnCheck, Copeland XWEB EVO denetleyicilerinde root yetkisi veren 14 açık duyurdu.
- CVE kayıtları 12 Kasım'da yayımlandı ve ilk istismar girişimi iki saat içinde geldi.
- Beş açık için yama çıkmayacak, çünkü Copeland 16 Mart 2026'da XWEB EVO desteğini bitirdi.
Copeland XWEB EVO soğutma denetleyicilerindeki açıklar, duyurulmalarından iki saat bile geçmeden taranmaya başladı. Güvenlik firması VulnCheck bu sistemde 14 açık bildirdi ve her birinin test cihazlarında root yetkisi verdiğini gösterdi. Ama beş açığa yama gelmeyecek, çünkü Copeland bu ürün ailesinin yazılım desteğini 16 Mart 2026'da bitirdi.
VulnCheck'ten Valentin Lobstein için bu ürün, 11-12 Ekim'deki saldırıdan sonra radara girdi. O saldırıda Fransa'daki yaklaşık 700 süpermarkette buz çözme (defrost) döngüleri tetiklenmişti. CERT-FR, etkilenen ürünler arasında Copeland ve Dixell XWEB denetleyicilerini de saydı. Fransa kampanyadan İran'ı sorumlu tutuyor.
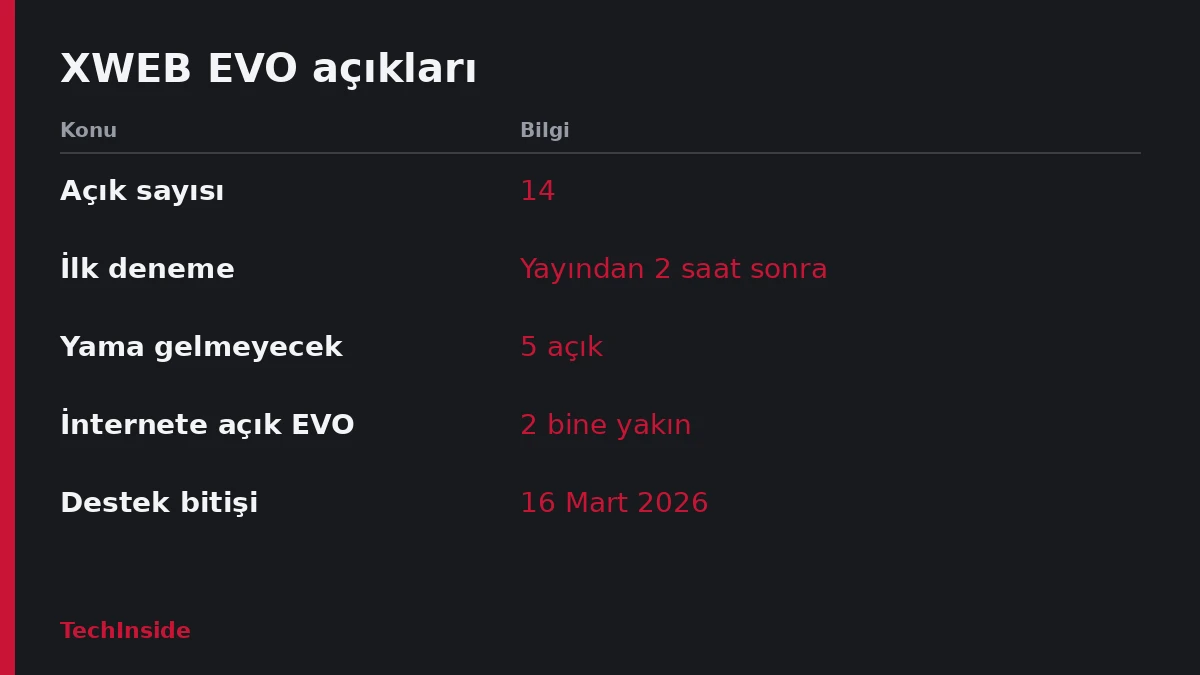
Copeland XWEB EVO'daki 14 açık
XWEB EVO, Dixell'e ait bir denetim sistemi; şimdi Copeland adıyla satılıyor. Açıkların dokuzu yalnızca 2021'deki yeniden yazımdan önceki yazılım sürümlerini etkiliyor. Örneğin kimlik doğrulamasız komut çalıştırma, koda gömülü yönetici parolası ve giriş sayfasından komut enjeksiyonu bu gruba giriyor.
Kalan beş açık, Copeland XWEB EVO'nun en son yazılımını da etkiliyor. Bunların dördü tahmin edilebilir kimlik bilgilerinden kaynaklanıyor. Yöneticinin günlük parolası cihazın MAC adresinden ve o günün tarihinden üretiliyor. Üstelik MAC adresi, kimlik doğrulaması yapmamış kullanıcılara açık.
Saldırgan parolayı çevrim dışı hesaplayıp SSH'yi (uzaktan erişim hizmetini) açabiliyor. Ardından root olarak, yani en üst yetkiyle giriş yapıyor; root parolası da aynı günlük koddan türetiliyor. Parolayı tahmin etmeye gerek kalmıyor, formülü bilmek yeterli. Beşinci açık ise kimlik doğrulaması gerektiren bir komut enjeksiyonu.
İlk deneme iki saat içinde geldi
CVE kayıtları 12 Kasım'da yayımlandı. VulnCheck'in sensörleri ilk istismar girişimlerini iki saat içinde yakaladı. Hedefte CVE-2026-124014 vardı; bu açık, kimliği doğrulanmamış saldırganların sistem yapılandırma dosyasına yazmasına izin veriyor. Tek bir IP adresi gece boyunca 125 istek gönderdi.
13 Kasım'da ikinci bir IP adresi dört deneme yaptı. Bunlar, kimlik doğrulamasız root komut çalıştırma açığı CVE-2026-124010'u hedefliyordu. Ancak bu iki açık yalnızca eski yazılımı etkiliyor. En son sürümü çalıştıran cihazlar bu iki açıktan etkilenmiyor.
Lobstein'a göre iki tarama kaynağı da Ekim kampanyasının kanıtı değil. Çünkü Fransa'nın İran'ın IRGC birimi Shahid Kaveh'e bağladığı o saldırı hedefli bir sabotajdı. Taramayı yapanlar ise yeni duyurulara tepki veren fırsatçı sistemler.
İnternete açık 2 bine yakın cihaz var
VulnCheck'in andığı Onyphe verilerine göre internete açık 2 bine yakın XWEB EVO cihazı var. XWEB Pro için bu sayı 108. EVO tarafında rakam, Pro'dan çok daha yüksek. Rakam yalnızca internetten görülebilen cihazları kapsıyor.
Lobstein, bu cihazı hala kullanan operatörlere net bir çağrı yaptı. Ona göre Copeland XWEB EVO kesinlikle genel internete bağlanmamalı. Ayrıca cihaz VPN arkasında ayrı bir ağ segmentine alınmalı ve desteklenen bir platforma geçiş planlanmalı. Copeland da müşterilerine XWEB Pro modellerine geçmelerini önerdi.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.