
Artex aracının 800'den fazla kopyası açıkta
Artex adlı açık kaynaklı yapay zeka sızma testi aracının 800'den fazla kopyası, şifresiz biçimde internete açık bulundu. Censys raporladı.
- Censys, parola gerektirmeden internetten erişilebilen 800'den fazla ayrı Artex kurulumu tespit etti.
- Artex, açık kaynaklı otonom bir sızma testi aracı ve temmuzda kamuya açıldı.
- Araç, eylülde Kore finans sektörüne ve ekimde ConnectWise'a yönelik saldırılarla ilişkilendirildi.
Çin yapımı yapay zeka saldırı aracı Artex, internette tehlikeli biçimde açıkta duruyor. Siber güvenlik firması Censys, şifre gerekmeden erişilebilen 800'den fazla ayrı Artex kurulumu buldu. Bu nedenle dışarıdan biri, bu sistemleri kullanarak habersiz hedeflere saldırı başlatabilir. Ayrıca Censys, bulguları bir blog yazısıyla duyurdu.
Artex Nedir, Nasıl Çalışıyor?
Artex, açık kaynaklı ve otonom bir sızma testi aracı. Yani bilgisayar sistemlerindeki zayıf noktaları kendi kendine arayan bir yazılım. Microsoft, aracı yapay zeka ajanlarından oluşan bir sistem olarak tanımlamıştı. Buna göre araç, keşiften veri sızdırmaya kadar saldırının her aşamasını çok az insan müdahalesiyle yürütebiliyor.
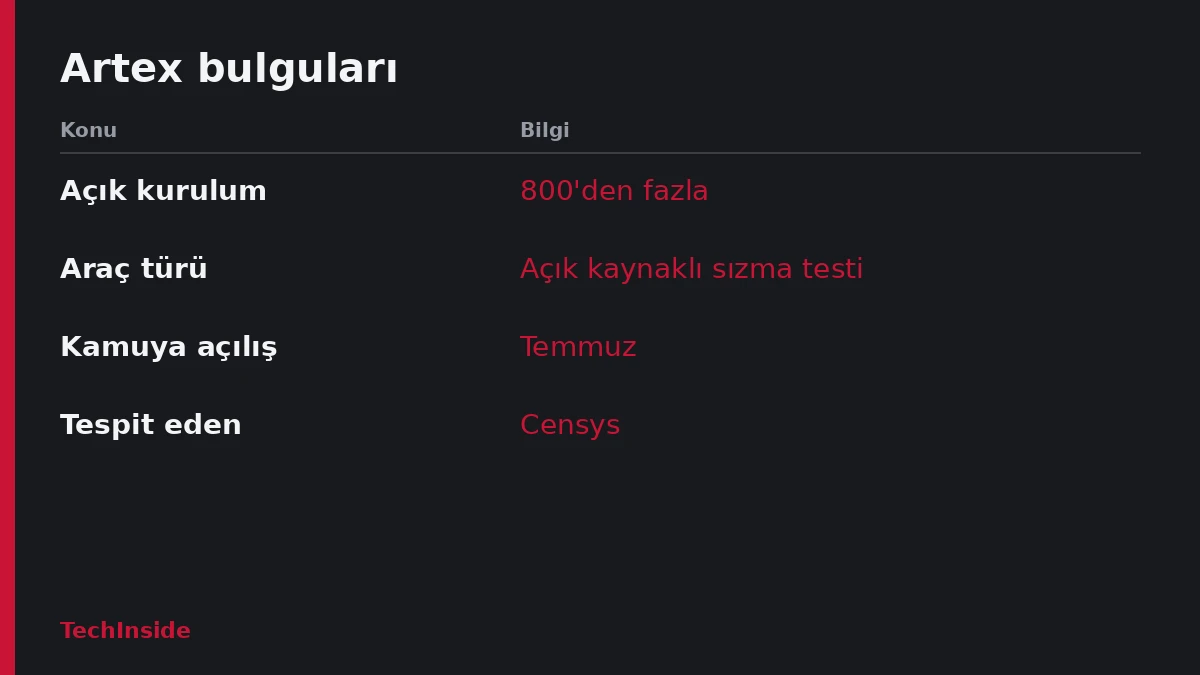
Araç temmuzda kamuya açıldı. Ücretsiz olduğu için herkes indirip kendi sunucusunda çalıştırabiliyor. Bu yüzden Anthropic ya da OpenAI'ın en gelişmiş siber güvenlik modellerine erişemeyenler arasında popüler. Ayrıca yazılımın çalışması için internete açık olması gerekmiyor.
Açıktaki Sistemlerde Ne Var?
Censys'in baş güvenlik araştırmacısı Silas Cutler, her kurulumun kötü niyetle çalıştırılmadığını söyledi. Birçoğu yetkili test uzmanları tarafından kullanılıyor. Ancak yüzlerce sistemin neden web'e açık olduğu belirsiz, çünkü yazılım bunu şart koşmuyor.
Bulgular, güçlü saldırı araçlarının bile yanlış yapılandırılabildiğini gösteriyor. Üstelik açıktaki sistemler, saldırı araçlarını da herkesin önüne seriyor. Bunların arasında implantlar var. Implant, kurbanın ağına gizlice yerleşip kalıcı erişimi sürdüren zararlı yazılım demek. Dolayısıyla basit bir yanlış ayar hem saldırganı hem hedeflerini açığa çıkarabiliyor.
Artex Hangi Saldırılarda Kullanıldı?
Güvenlik şirketleri, aracı birçok geniş çaplı saldırıyla ilişkilendirdi. Örneğin eylülde Kore finans sektörüne yönelik saldırılar bu listede. CrowdStrike, saldırıları Çince konuşan bir bilgisayar korsanına bağladı. Bunda, korsanın sistemi barındıran bir "açık dizin" bırakması da etkili oldu.
Censys verileri, söz konusu kopyanın aylardır herkese açık olduğunu gösteriyor. Üstelik kopyada, Güney Koreli bankaların çok ötesine uzanan saldırı verileri görünüyor. Bunların arasında ödeme ve oyun şirketleri de var.
Aracın bir başka kullanımı ekimde, BT destek devi ConnectWise'a yönelik saldırıda görüldü. Bu saldırı, Çin bağlantılı bilgisayar korsanlarının Microsoft bulutunda verileri tutulan binlerce kuruluşu izlemesine yol açtı. Microsoft'a göre korsanlar müşterilerin bulut ortamlarına girdi. Ardından verileri o kadar hızlı çaldı ki savunmacıların tespit etmek ve yanıt vermek için çok az zamanı kaldı.
Araçla bağlantılı saldırıların çoğu basit açıklara dayandı. Örneğin zayıf ya da bilinen parolalar tahmin edildi. Ayrıca çok faktörlü kimlik doğrulama yoktu.
Artex kapalı kaynağa geçeceğini duyurdu. Bu adım, yeni sürümleri ücretli müşterilerle sınırlıyor. Yine de kodun onlarca kopyası kod paylaşım sitelerinde duruyor. Dolayısıyla bu kopyalar aktif saldırılarda kullanılmaya devam edebilir.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.