
Zyxel GS1900 anahtarlarındaki açık kapatıldı
Zyxel GS1900 anahtarlarındaki CVE-2026-107441 açığı 48 ülkede 996 cihazın ele geçirilmesinde kullanıldı. Zyxel 22 Ekim'de yama yayımladı.
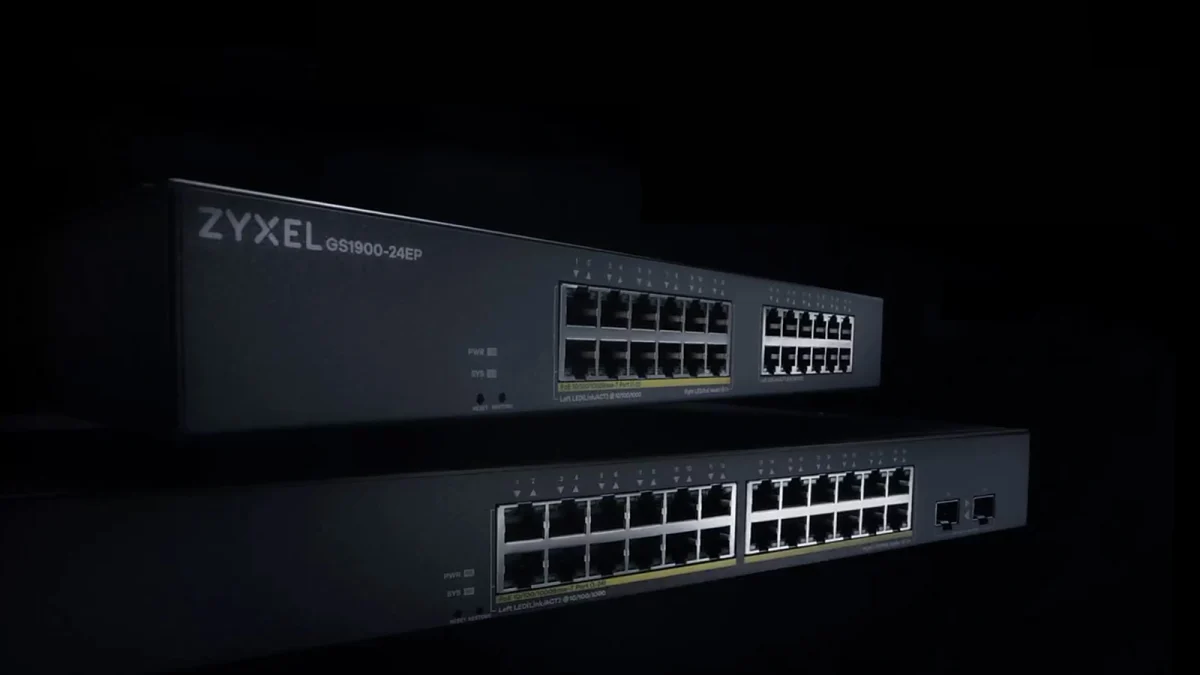
- Zyxel, GS1900 serisi anahtarlardaki CVE-2026-107441 numaralı sıfır gün açığını 22 Ekim'de yayımladığı güncellemelerle yamaladı.
- Kapibala adlı grup bu açıkla 48 ülkede 996 cihazı ele geçirdi ve yapılandırma dosyalarıyla kimlik bilgilerini çaldı.
- Açık önce, Haziran'da yamalanan CVE-2026-7273 sanıldı; Binarly saldırıda kullanılan istismar kodunun ayrı bir açığı hedeflediğini buldu.
Zyxel GS1900 serisi ağ anahtarlarındaki bir sıfır gün açığı yamalandı. Sıfır gün, yani üretici fark etmeden kullanılan açık, dünya genelinde 996 cihazın ele geçirilmesine yol açtı. Üstelik saldırganlar yapılandırma dosyalarını ve kimlik bilgilerini çaldı.
Zyxel GS1900 açığı ve saldırılar
Açık, CVE-2026-107441 koduyla izleniyor. Web yönetim arayüzündeki bu zafiyet, sınır dışı yazma (out-of-bounds write) türünde. Bu nedenle ağa erişimi olan bir saldırgan, kimlik doğrulaması olmadan işletim sistemi komutları çalıştırabiliyor. Üstelik saldırı için özel hazırlanmış HTTP istekleri yeterli.
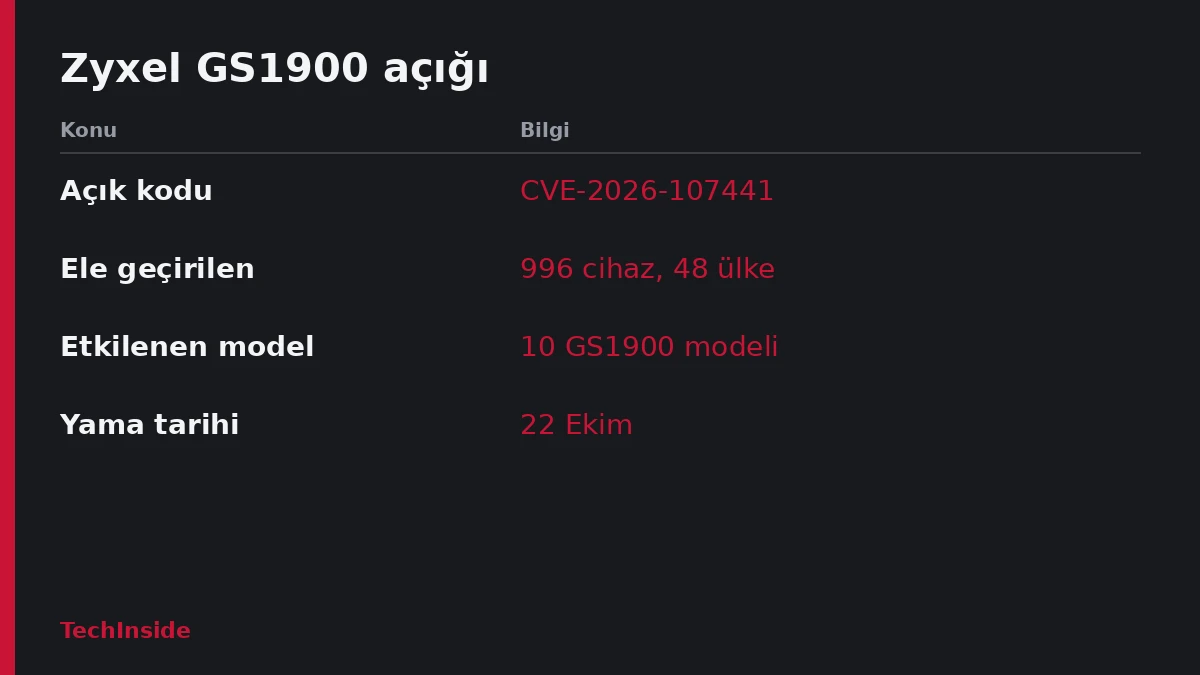
Açık, Zyxel GS1900 serisindeki on modeli etkiliyor. Zyxel güvenlik güncellemelerini 22 Ekim'de yayımladı. Ardından 3 Kasım'da güvenlik bülteni paylaştı. Ancak olayın kökeni daha eskiye uzanıyor.
Siber güvenlik şirketi GreyNoise, 17 Ağustos civarında Kapibala adlı şüpheli bir tehdit aktörünü gözlemledi. Grubun Çince konuşan bir yapı olduğu düşünülüyor. Buna göre grup, 48 ülkede 996 cihazı ele geçirdi.
Saldırganlar ilk olarak komutları uzaktan çalıştırdı. Ardından bir betik indirdi. Bu betik, cihaz yapılandırmalarını, karma (hash) haline getirilmiş root kimlik bilgilerini ve ağ bilgilerini topladı.
GreyNoise, Kapibala'yı Red Heron saldırı kampanyasıyla ilişkilendirdi. Öte yandan Acronis, bu kampanyanın kendi sunucusunda barındırılan Git hizmeti Gitea'daki kritik bir açığı kullandığını daha önce bildirmişti.
Yanlış teşhis ve Binarly'nin bulgusu
Zyxel, 16 Haziran 2026'da CVE-2026-7273 için güvenlik güncellemeleri yayımlamıştı. Bu, aynı GS1900 anahtarlarını etkileyen, kimlik doğrulama öncesi bir arabellek taşması zafiyetiydi. GreyNoise kampanyayı 21 Eylül'de duyururken saldırıyı bu açığa bağladı. Aynı gün CISA da CVE-2026-7273'ü Known Exploited Vulnerabilities kataloğuna ekledi. Böylece federal kurumların açığı kapatması zorunlu hale geldi.
Ancak donanım yazılımı güvenliği şirketi Binarly, istismar kodunun aslında bilinmeyen ve yamasız başka bir açığı hedeflediğini ortaya koydu. Araştırmacılar, JITTERLY arka kapısı ve SIXZUT rootkit'iyle bağlantılı Red Heron altyapısını incelerken açıkta kalmış bir arşive rastladı. Arşivde, Zyxel GS1900 anahtarlarını hedefleyen karmaşıklaştırılmış (obfuscated) bir Python istismar kodu vardı.
Kod, CVE-2026-7273 için yamalanan donanım yazılımı sürümlerini özellikle kontrol ediyordu. Bu nedenle kodun o sürümleri hedeflemek için geliştirildiği ya da güncellendiği anlaşılıyor. Binarly 28 Eylül'de istismarın, yamalanan on sürümün hepsinde işe yaradığını doğruladı.
Araştırmacılar, önceki güncellemenin arabellek taşmasını önlemek için kontroller eklediğini belirledi. Fakat saldırganlar, bir parametre sayacını doğrulanmadan önce bozarak bu kontrolleri aşabiliyordu. Böylece istismar belleğin üzerine yazıyor ve komutları kimlik doğrulaması olmadan çalıştırıyordu. Eski güncellemeleri kurmuş anahtarlar bile bu yüzden risk altındaydı.
Zyxel'in yeni yaması ne değiştiriyor?
Binarly bulgularını 29 Eylül'de Zyxel'e bildirdi. Ardından üretici, 11 Ekim'de yeni açığı doğrulayıp CVE-2026-107441 numarasını verdi. Zyxel bunu ayrı bir açık olarak sınıflandırdı, çünkü istismar HTTP parametre uzunluklarının eksik doğrulanmasını da kötüye kullanıyordu.
22 Ekim'de yayımlanan yeni donanım yazılımı parametre boyutlarını sınırlıyor. Ayrıca veriyi belleğe kopyalamadan önce parametre sayısını doğruluyor. Böylece istismar tekniği engellenmiş oluyor.
Yine de bir soru yanıtsız kalıyor. İstismar kodu eski güncellemeleri aşmak için bilerek mi geliştirildi, yoksa önceki yamaların kapatamadığı ilişkili bir açığı mı kullandı? Bu henüz belli değil. Ancak bir açığın yamalanmış görünmesi, saldırıların sona erdiği anlamına gelmiyor.
Bu nedenle etkilenen Zyxel GS1900 anahtarlarının yöneticilerine, CVE-2026-107441'e karşı en son donanım yazılımını kurmaları öneriliyor. Güncellemeler 22 Ekim'den bu yana yayımlanmış durumda.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.